




Gli esperti di Kaspersky hanno individuato una campagna di e-mail false in cui gli autori degli attacchi inviano messaggi contenenti link a servizi Microsoft legittimi per reindirizzare gli utenti verso siti falsi o indurli a scaricare malware. Dal 1° agosto al 18 settembre, le soluzioni Kaspersky hanno bloccato oltre 31.000 e-mail contenenti questi link.
All’inizio di quest’anno, Kaspersky aveva segnalato una campagna di phishing in cui gli autori degli attacchi sfruttavano il meccanismo di autenticazione di Microsoft. Ora gli esperti di Kaspersky spiegano come i criminali informatici stiano sfruttando la stessa tecnologia, utilizzando un’altra esca per il phishing: gli autori degli attacchi hanno inviato alle vittime e-mail mascherate da comunicazioni ufficiali di Microsoft, esortandole a cliccare sul link per aggiornare le proprie credenziali per il servizio o per firmare documenti elettronici.
Per effettuare il reindirizzamento, gli autori degli attacchi creano innanzitutto un account Microsoft ed effettuano l’accesso al Centro di amministrazione di Microsoft Entra. Nella sezione dedicata alla registrazione delle applicazioni, i truffatori creano una nuova applicazione. Al momento della registrazione dell’applicazione, il servizio consente di specificare un URI (Uniform Resource Identifier) di reindirizzamento, ovvero l’indirizzo a cui il server di autenticazione di Microsoft Entra invia l’utente una volta completata con successo l’autorizzazione. In questo campo, gli aggressori inseriscono un link al proprio sito dannoso. Successivamente, i truffatori inviano messaggi contenenti link di reindirizzamento Microsoft, che includono l’ID dell’applicazione registrata e l’URI di reindirizzamento specificato.
Pertanto, cliccando sul link, gli utenti vengono reindirizzati verso una risorsa progettata per sottrarre dati personali o scaricare software dannoso.
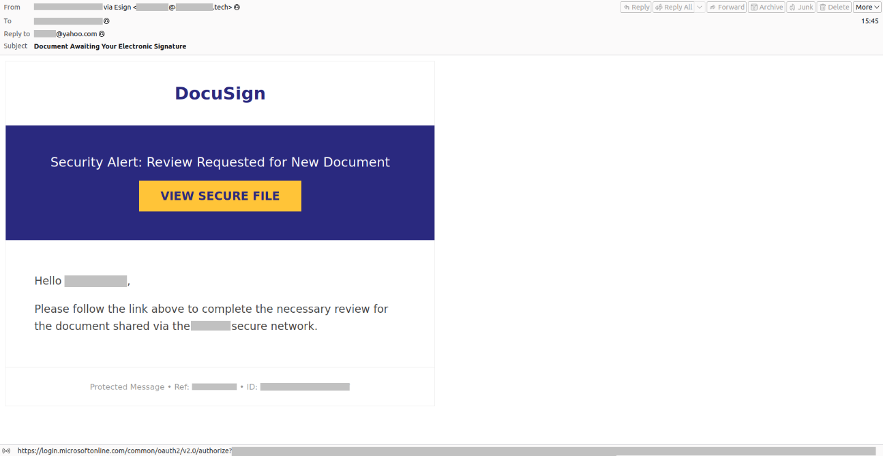
Utilizzando il Centro di amministrazione di Microsoft Entra, gli aggressori hanno inoltre scoperto un modo per incorporare i propri contenuti dannosi nelle notifiche legittime del servizio. Molto probabilmente, devono acquistare la licenza più economica o avviare un periodo di prova.
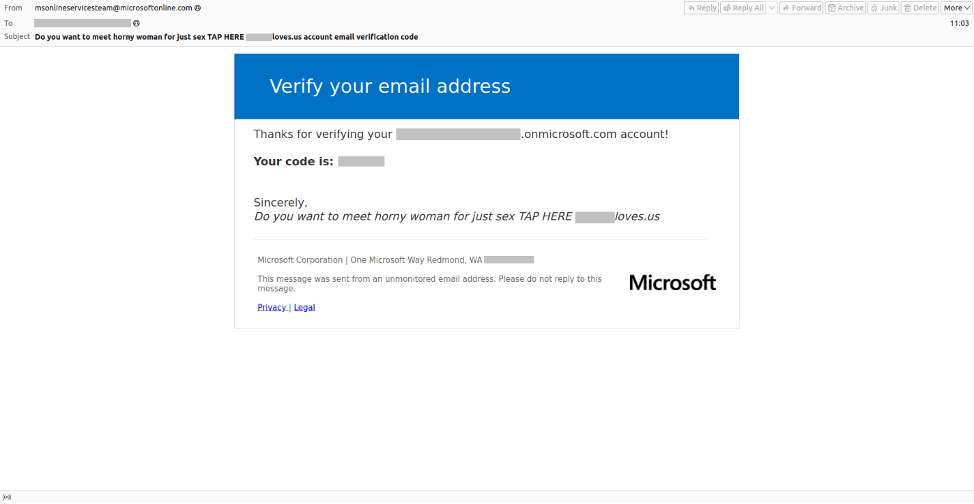
Gli spammer inseriscono un messaggio falso nel campo “Nome” della pagina “Panoramica”, quindi creano utenti fittizi nella sezione “Utenti”, utilizzando indirizzi e-mail, nomi visualizzati e password inventati. Successivamente, gli aggressori accedono al portale Microsoft My Account utilizzando le nuove credenziali dell’utente fittizio appena creato e inseriscono l’indirizzo e-mail reale della vittima come casella di posta di backup, utilizzata per i messaggi di reimpostazione della password.
Di conseguenza, la vittima riceve un codice di verifica non richiesto e il messaggio fraudolento dei truffatori appare nell’oggetto e nella firma dell’e-mail.
“Non è la prima volta che osserviamo come link e messaggi fraudolenti non vengano inviati apparentemente a nome dell’azienda reale, ma tramite servizi ufficiali. Questo aggiunge un pericoloso livello di credibilità, rendendo la truffa più difficile da individuare. I tradizionali segnali di phishing non sono molto efficaci in questo caso, quindi è difficile individuarla da soli. Consigliamo vivamente agli utenti di implementare una soluzione di sicurezza dotata di un solido componente anti-phishing, in grado di garantire una protezione automatica anche contro gli attacchi di phishing più sofisticati”, ha commentato Andrey Kovtun, Email Threats Protection Group Manager di Kaspersky.