



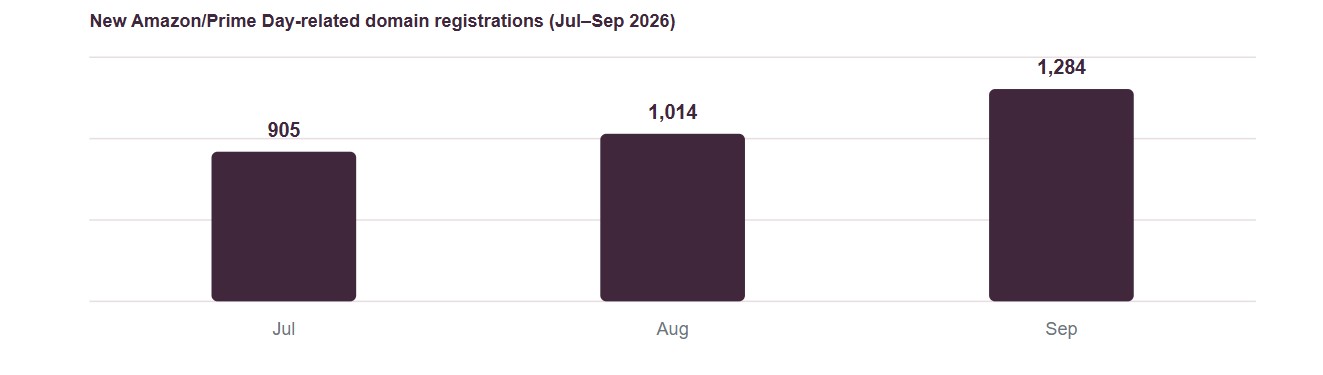
Check Point Research ha osservato un aumento costante dei domini di nuova registrazione legati ad Amazon e al Prime Day nei mesi scorsi. Le nuove registrazioni di domini legati ad Amazon Prime Day 2026 sono aumentate per tre mesi consecutivi, passando da 905 nel luglio 2026 a 1.284 nel settembre 2026, con un incremento del +42%. Il dato di settembre registra inoltre un aumento del +37% su base annua rispetto a settembre 2025 (937 domini), a indicare un’accelerazione dell’attività di registrazione con l’avvicinarsi del Prime Day autunnale.
Nel settembre 2026, il 6,5% dei domini di nuova registrazione relativi ad Amazon e al Prime Day è stato classificato come malevolo o sospetto da Check Point ThreatCloud, ovvero uno ogni 16, a conferma del fatto che l’attività di minaccia legata al marchio Amazon è già in atto con largo anticipo rispetto al Prime Day autunnale.
Tra i domini malevoli più rappresentativi registrati tra luglio e settembre 2026, che prendono di mira specificatamente il marchio Amazon Prime e sono stati classificati come pericolosi dall’intelligenza artificiale di Check Point ThreatCloud, figurano:
- amazonprime-support[.]com
- primevideoamazon[.]com
- videoamazonprime[.]com
- prime-amazonfr[.]com
- amazonprimeusa[.]com
- amazonprimewindows[.]com
Sono state, inoltre, identificate numerose pagine contraffatte di accesso Amazon rivolte a utenti in diversi paesi, tra cui Giappone, Vietnam e Regno Unito con l’obiettivo di sottrarre le credenziali Amazon, le informazioni di pagamento e i dati personali.
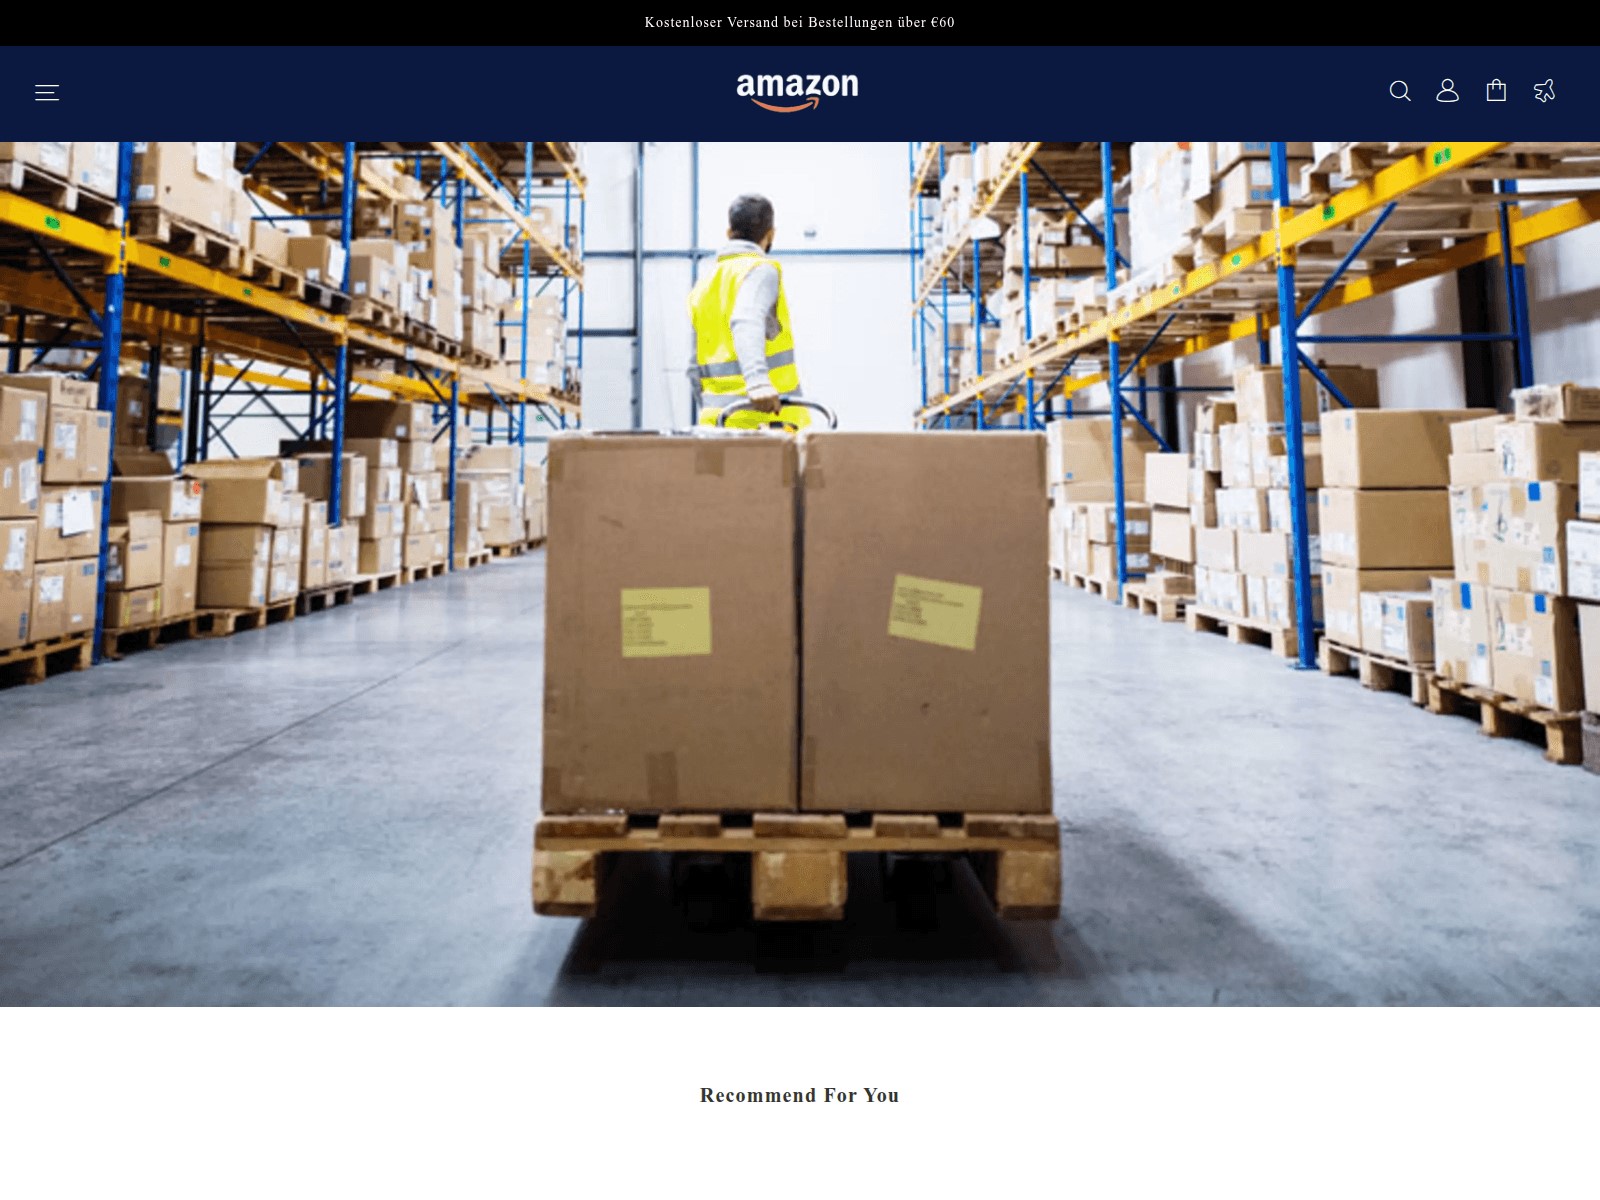
Check Point Research ha inoltre individuato campagne coordinate basate su infrastrutture malevole. Un cluster, denominato “AmazonShopping/ShoppingOnAmazon Numbered Network”, era costituito da undici domini correlati, dieci dei quali classificati come malevoli. L’infrastruttura è probabilmente progettata per imitare le vetrine online e le procedure di pagamento, al fine di raccogliere credenziali e informazioni di pagamento. Una seconda campagna, denominata “AmazonGlobal Numbered Domains”, comprendeva cinque domini strutturati in modo simile e rivolti agli acquirenti internazionali, tutti identificati come pericolosi. Tra gli altri esempi individuati figurano siti web completamente falsi che imitano le vetrine di Amazon provenienti dalla Germania e dal Giappone, e persino un sito web che prende di mira il programma dei partner di consegna in India. Ciò dimostra la grande diversità del pubblico preso di mira in relazione ad Amazon e al Prime Day.
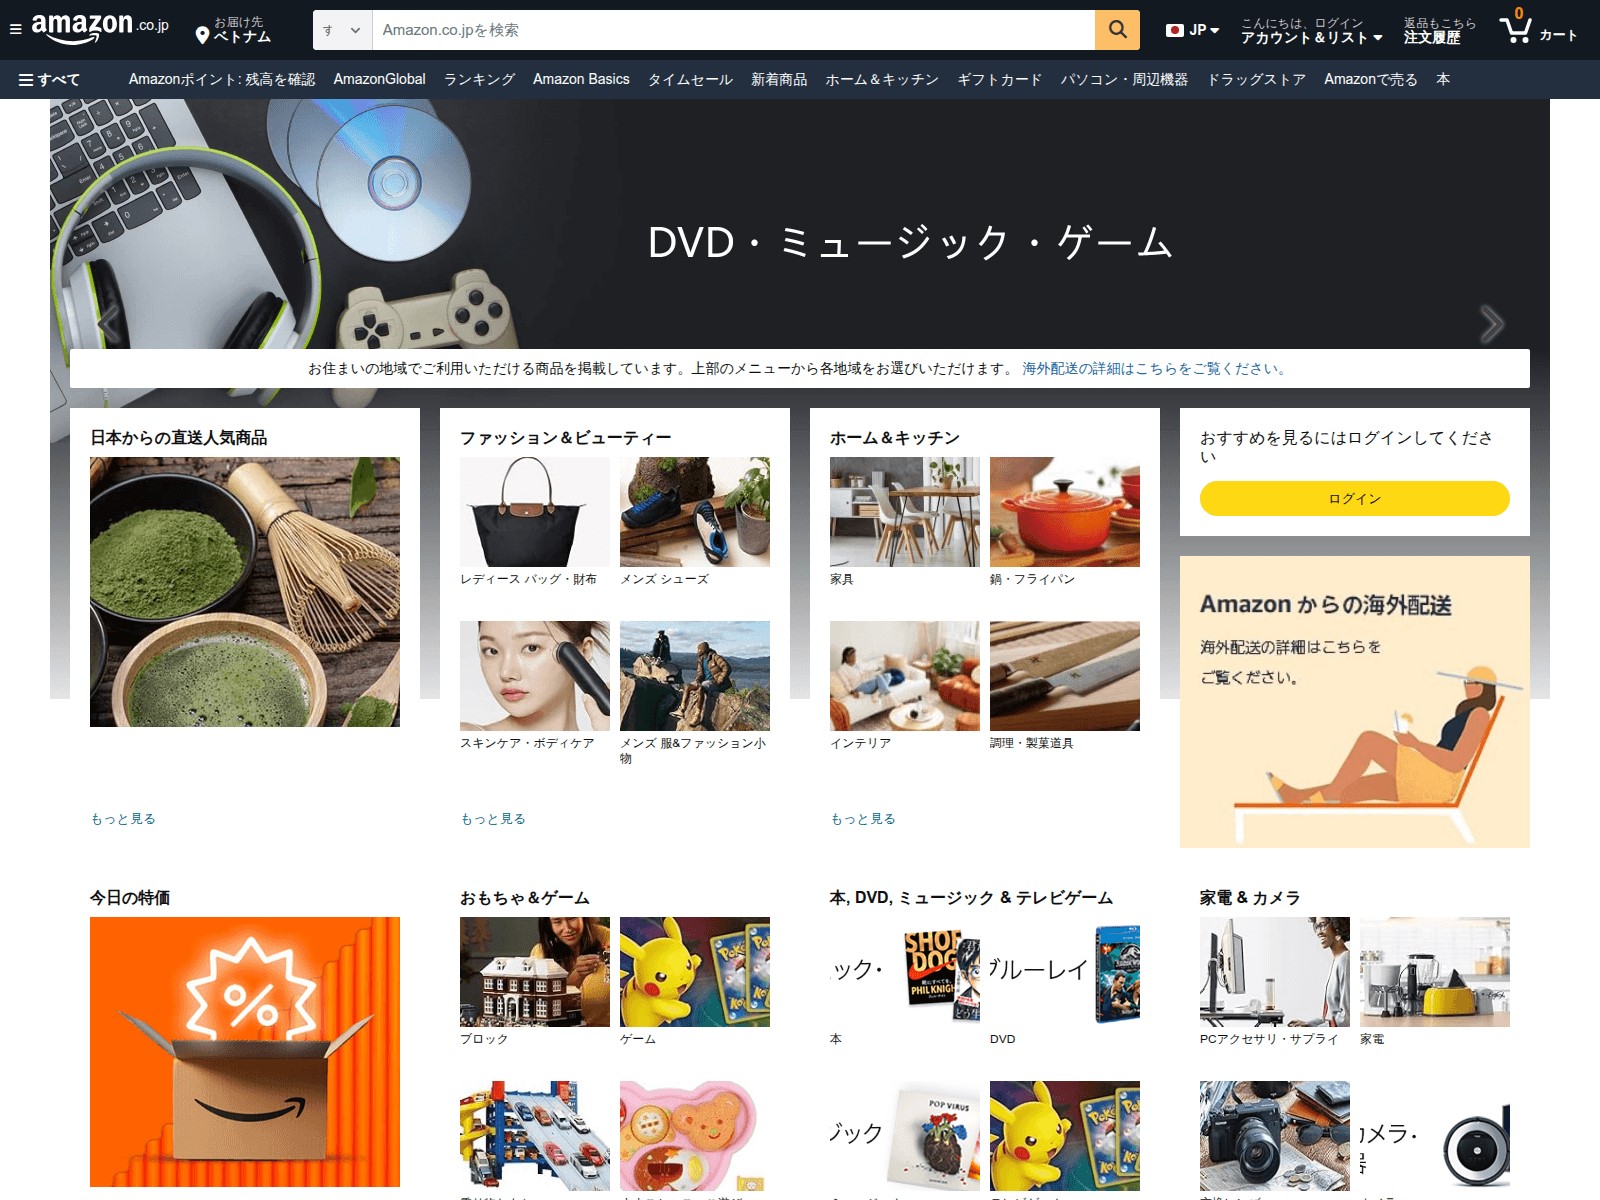
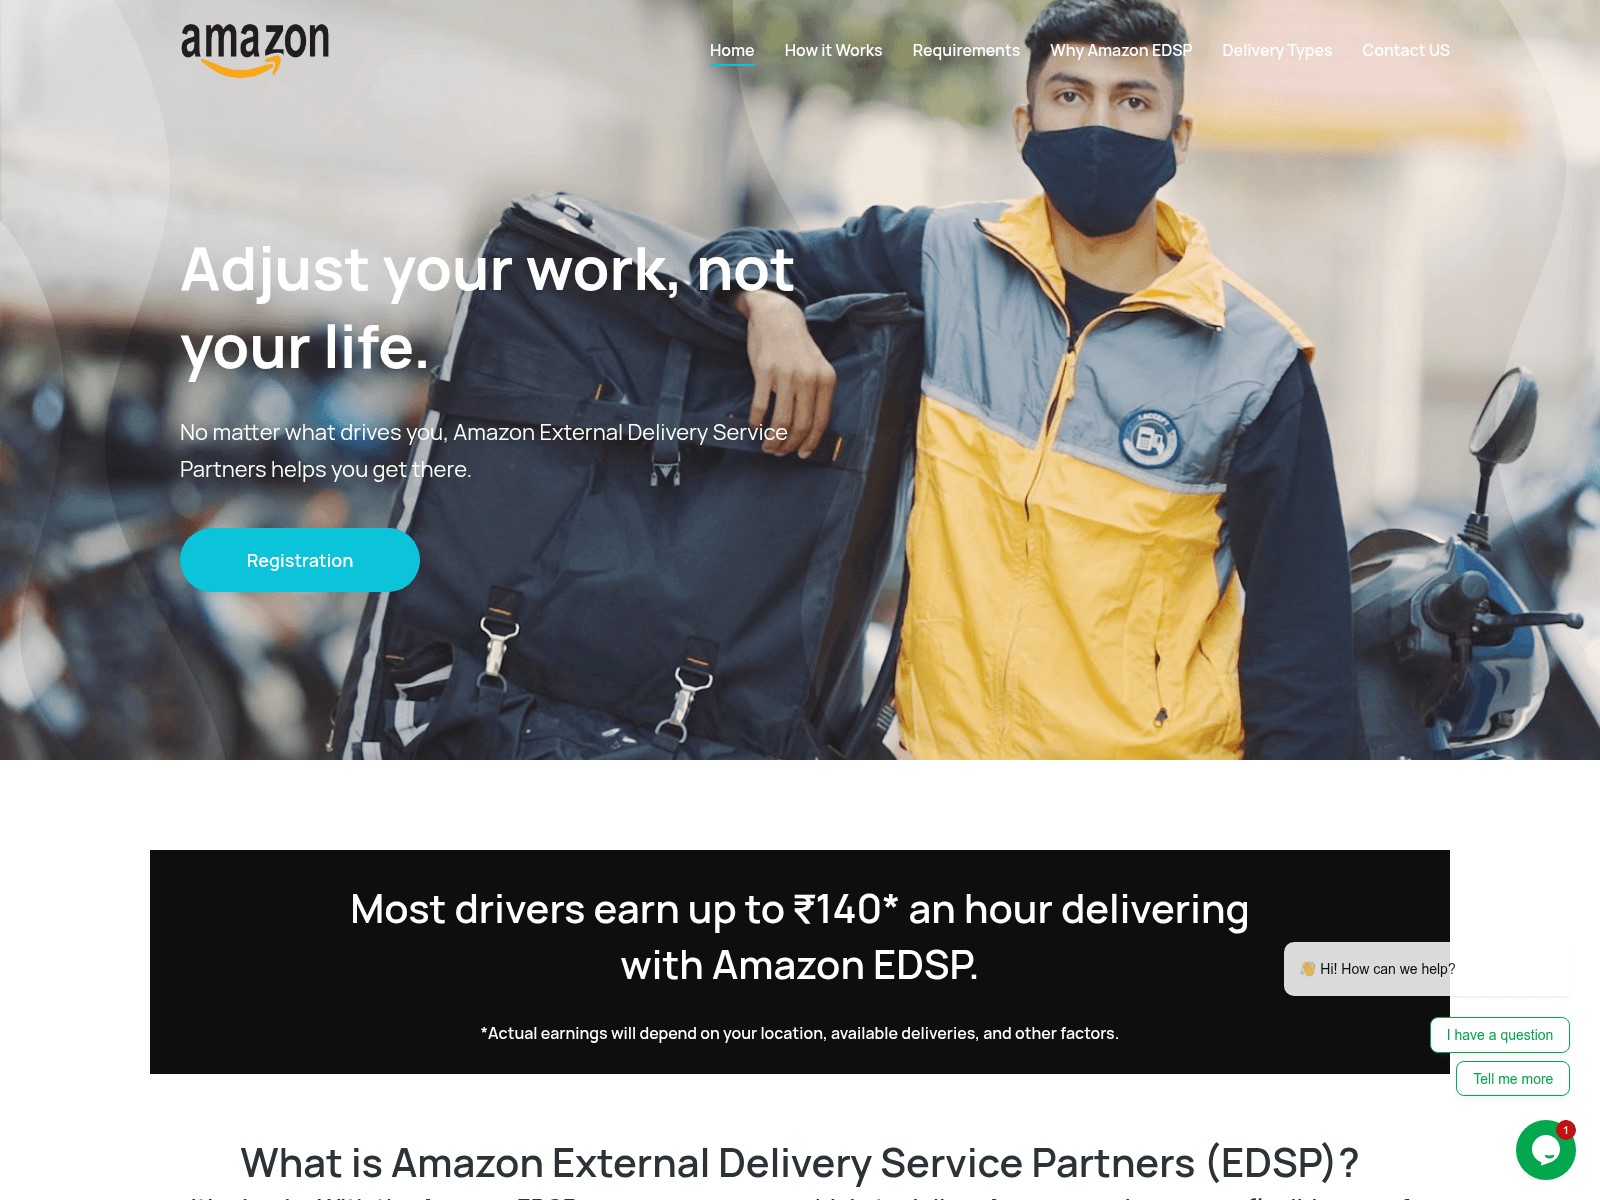
Oltre ai domini malevoli, nel mese di settembre 2026 i ricercatori hanno anche rilevato e-mail di phishing che si spacciavano per comunicazioni e servizi di Amazon, bloccate da Check Point Email Security. Tra gli esempi figuravano e-mail fraudolente che utilizzavano messaggi contenenti promesse di buoni regalo gratuiti o avvisi relativi al blocco dell’account dell’utente.
Queste campagne mirano a creare un senso di urgenza e a spingere i destinatari a cliccare su link malevoli o a fornire informazioni personali. Altre campagne possono anche prevedere l’uso di malware camuffato da fatture, notifiche di consegna o comunicazioni relative a rimborsi.
Il crescente utilizzo dell’IA generativa sta inoltre rendendo queste truffe più difficili da individuare. Gli strumenti di IA consentono agli autori delle minacce di produrre rapidamente messaggi di phishing ben scritti e localizzati, nonché siti web contraffatti convincenti su larga scala, eliminando molti dei tradizionali segnali di allarme, come errori ortografici o goffe formulazioni, su cui gli acquirenti hanno a lungo fatto affidamento per identificare le frodi.
L’Autumn Prime Day, pubblicizzato anche come October Prime Day o Prime Big Deal Days, avrà luogo dal 6 al 7 ottobre 2026, rappresentando il secondo grande evento di sconti dell’anno organizzato da Amazon a livello globale. L’evento concentra un enorme volume di acquisti da parte dei consumatori, riscatti di carte regalo e accessi agli account in una finestra temporale di 48 ore, rendendolo un punto nevralgico ricorrente per le attività informatiche a scopo di lucro in tutto il mondo. Inoltre, genera un volume enorme di pagamenti online attraverso piattaforme di elaborazione delle transazioni bancarie e finanziarie, mentre i rivenditori potenziano i propri negozi online per gestire l’impennata della domanda, condizioni che storicamente si traducono in un’elevata pressione di attacchi contro questi settori.
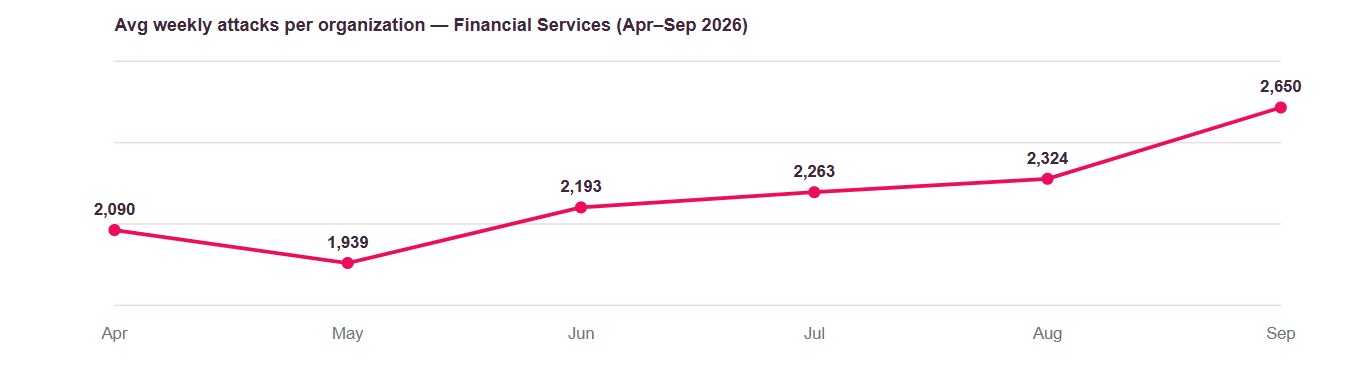
Gli attacchi informatici contro le organizzazioni del settore dei servizi finanziari, l’infrastruttura bancaria e di pagamento che gestisce gli acquisti del Prime Day, sono aumentati costantemente nei mesi scorsi, raggiungendo una media di 2.650 attacchi settimanali per organizzazione nel settembre 2026, con un incremento del +14% rispetto ad agosto. L’aumento di +66% su base annua supera di gran lunga la crescita del 48% registrata in tutti i settori a livello globale nello stesso periodo, intensificando il rischio che grava su questi servizi in vista dei saldi di ottobre. Anche l’andamento mensile mostra un aumento costante dell’attività di attacco in tutto il settore, con una crescita progressiva a partire da maggio 2026 e un forte balzo in settembre.
Inoltre, dal momento che sono proprio i rivenditori, i marketplace e i venditori di elettronica a gestire di fatto i saldi del Prime Day autunnale, le organizzazioni del settore dei beni e servizi di consumo hanno registrato una media di 2.578 attacchi settimanali per organizzazione nel settembre 2026, un aumento significativo di +22% rispetto al mese precedente e di +52% rispetto allo stesso periodo dell’anno precedente.
Poiché i grandi momenti di vendita al dettaglio attraggono milioni di consumatori e generano volumi significativi di transazioni online, i criminali informatici continuano a sfruttare il crescente coinvolgimento digitale attraverso l’usurpazione di identità dei marchi, campagne di phishing e siti web fraudolenti. Per i rivenditori, i fornitori di servizi di pagamento e gli istituti finanziari, ciò rafforza l’importanza di identificare e bloccare i domini malevoli e i tentativi di phishing prima che raggiungano i clienti, piuttosto che intervenire una volta che il danno è stato fatto.
Come fare acquisti in sicurezza durante i Prime Day
Check Point Research raccomanda di adottare le seguenti precauzioni durante i Prime Day e altri eventi di shopping stagionali:
- Accedere ad Amazon direttamente tramite il sito web ufficiale o l’applicazione mobile.
- Evitare di cliccare su link contenuti in e-mail non richieste, SMS o pubblicità sui social media.
- Verificare attentamente gli URL prima di inserire credenziali o informazioni di pagamento.
- Attivare l’autenticazione a più fattori ogni volta che è disponibile.
- Diffidare delle offerte che creano un senso di urgenza o appaiono insolitamente allettanti.
- Non basarsi esclusivamente su errori ortografici o grammaticali per individuare le truffe, poiché i messaggi e i siti web generati dall’intelligenza artificiale possono apparire curati e professionali.
- Controllare l’attività delle carte di pagamento e dei conti bancari dopo gli acquisti online.
I Prime Day rimangono uno dei più grandi eventi di shopping online al mondo, ma rappresentano anche un’opportunità sempre più allettante per i criminali informatici. Con il continuo emergere di domini malevoli che si spacciano per Amazon e campagne di phishing già attive in vista dell’evento, i consumatori dovrebbero rimanere vigili e verificare la legittimità delle comunicazioni, dei siti web e delle offerte prima di agire. Con l’aumentare dell’attività di acquisto, combinare la consapevolezza degli utenti con un approccio incentrato sulla prevenzione, bloccando le minacce prima che possano raggiungere gli acquirenti, rimane una delle difese più efficaci contro le frodi, il furto di credenziali e le truffe online.