




Sui forum del dark web, i servizi di SIM swapping partono da appena 300 dollari. Questo attacco di ingegneria sociale consente di appropriarsi del numero di telefono della vittima, ottenendo così il controllo sui codici di autenticazione inviati tramite SMS e sulle procedure di reimpostazione delle password. In questo modo, se i conti finanziari e i portafogli di criptovalute si basano sull’autenticazione tramite SMS, possono essere svuotati in pochi minuti.
L’attacco avviene spesso in pieno giorno: gli aggressori possono chiamare un operatore di rete e chiedere che il numero della vittima venga trasferito sulla loro SIM. Si tratta di un approccio molto semplice e il suo successo dipende principalmente dalla capacità dell’aggressore di raccogliere dati sufficienti in tempo utile.
Tuttavia, i malintenzionati che vogliono sostituire una scheda SIM non devono agire da soli: possono rivolgersi a professionisti che vendono servizi di sostituzione della SIM sul dark web. Pubblicizzato come servizio professionale, lo swapping di una singola SIM parte da circa 300 dollari e costa in media tra i 1.000 e i 1.300 dollari, come suggerito dai dati raccolti e analizzati da NordLayer Intelligence by NordStellar, uno strumento di monitoraggio del dark web. La scheda SIM in sé è uno degli articoli più economici sul mercato: una scheda SIM rubata o anonima può essere venduta a un prezzo che va da un minimo di 2 a un massimo di 20 dollari. Sui forum del dark web frequentati dagli hacker, le schede SIM sono un tema sempre più discusso: nell’ultimo anno le menzioni relative alle SIM hanno superato quota 1.150, mentre quelle legate allo SIM swapping sono salite a oltre 400, il quadruplo rispetto all’anno precedente.
Il prezzo basso, tuttavia, è ingannevole. I servizi di SIM swapping vengono sempre più spesso venduti in pacchetti (“fullz”) che includono dati relativi a identità rubate, “documenti d’identità con selfie” e registri bancari. Si tratta di kit già pronti, progettati per assumere il controllo totale degli account delle vittime. “Un tempo, sottrarre una SIM equivaleva a portare a compimento l’intero attacco, mentre ora rappresenta soltanto una componente. I criminali vendono tutto ciò che serve per creare il profilo di una singola persona, il che significa che, quando il numero viene sostituito, molto probabilmente sia l’identità sia i dati di accesso al conto bancario finiranno nelle mani dello stesso acquirente”, afferma Matas Cenys, Head of Product di Saily.
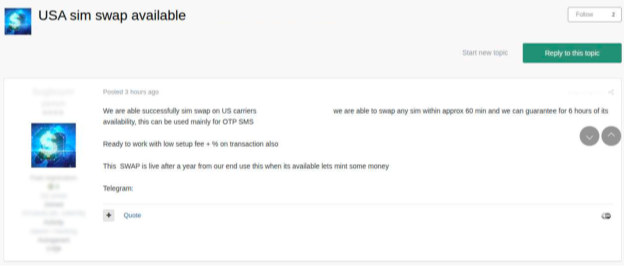
Le discussioni sui forum clandestini dimostrano che il SIM swapping non è limitato a un singolo Paese od operatore. Gli hacker sfruttano le vulnerabilità presenti presso diversi operatori e si vantano di riuscire a sostituire qualsiasi scheda SIM in qualsiasi Paese. I dati rivelano che diversi operatori possono fornire un numero variabile di listini prezzi, mentre i pacchetti “full-service”, che includono la cessione completa del dispositivo, vengono pubblicizzati a un prezzo che arriva fino a circa 2.000 dollari.
L’impronta digitale online della vittima vanifica i protocolli di sicurezza
I protocolli di sicurezza avanzati implementati dagli operatori di telecomunicazioni rendono sempre più complesso il processo di SIM swapping. Tuttavia, gli attacchi di ingegneria sociale tendono a individuare falle nel sistema: ad esempio, possono cercare di sfruttare vulnerabilità interne, come la presenza di un dipendente disonesto disposto a farsi corrompere.
Allo stesso tempo, l’attacco va a buon fine solo se l’aggressore riesce a convincere l’operatore telefonico che l’identità falsa sia autentica. Il data scraping basato sull’AI consente agli aggressori di ricostruire in pochi secondi l’impronta digitale di una vittima. Quando le vittime pubblicano post in tempo reale, gli hacker possono persino incrociare le marche temporali con i registri dell’operatore telefonico, semplificando di molto la procedura di usurpazione dell’identità.
Come proteggersi e proteggere i propri account
Per proteggersi dal SIM swapping, Cenys offre alcuni consigli:
- Usare l’autenticazione a più fattori. Abbandonare l’autenticazione basata su SMS. Gli autenticatori basati su app e le chiavi di sicurezza hardware offrono una protezione più efficace. Gli operatori telefonici possono inoltre attivare il blocco della portabilità del numero e applicare controlli di identità più rigorosi per i trasferimenti dei numeri di telefono.
- Quando si sospetta di essere vittima di un attacco, occorre recarsi presso un punto vendita del proprio operatore di telefonia mobile. Questo è il modo più semplice e affidabile per dimostrare la propria identità e bloccare l’attacco.
- Prestare attenzione a ciò che si pubblica sui social media, soprattutto quando in viaggio. I criminali possono utilizzare le informazioni di viaggio per convincere gli operatori telefonici dell’impossibilità di recarsi presso i loro uffici.
- Adottare buone pratiche di sicurezza e igiene informatica. Evitare di cliccare su link sospetti, diffidare delle richieste urgenti, usare il senso critico e non riutilizzare le password, sono tutte pratiche utili a proteggersi online.