







L’AI cambia le regole del cybercrime, la prevenzione parte dalla cyber hygiene
In questo arrticolo scopriamo come definire una baseline pratica di cyber hygiene

BOSSAI, un solo attaccante e una rete di agenti AI contro centinaia di organizzazioni
Tra i bersagli figuravano anche sistemi governativi e militari, piattaforme di e-commerce e siti di gambling
AI Act: prorogate alcune parti ma non la responsabilità
L'AI Act richiede alle organizzazioni, non di rinunciare all'AI, ma di assumerne la responsabilità.
L’attacco ai frigoriferi colpisce anche l’Italia: le regioni colpite
Dalla Francia all'Italia, allarme per i controllori industriali violati da remoto e portati a 50°C. Merce distrutta

Il 90% delle organizzazioni in EMEA ha subito almeno un incidente di sicurezza legato...
Solo il 36% delle organizzazioni riesce a contenere un incidente in meno di 24 ore.

Gli strumenti di hacking più utilizzati per il movimento laterale nelle aziende
Rilevati oltre 2 milioni di rilevamenti di strumenti di hacking in sei mesi
Quali sono i rischi AI per le aziende?
Le truffe online sono quasi raddoppiate, superando per la prima volta il numero dei tradizionali attacchi di phishing nel primo trimestre del 2026
I nuovi rischi cyber per le aziende
Il caso delle centraline di refrigerazione compromesse in Francia evidenzia i rischi per la continuità operativa anche nelle aziende non industriali.
Best SCA Tools for License Compliance and SBOM Reporting
Explore how five SCA platforms trace software dependencies, flag license risks, and turn component inventories into useful SBOMs for audits.
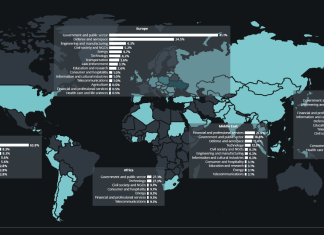
Report APT: rivelati i trend del momento
Si intensificano le attività dei gruppi filoiraniani, mentre quelle dei gruppi legati alla Bielorussia convergono con le priorità belliche russe
Mercati e Nomine
AMD completa l’acquisizione di Taalas
AMD prevede di integrare la tecnologia di Taalas nella propria roadmap di acceleratori e di sviluppare soluzioni a livello di sistema
Bending Spoons firma un accordo per acquisire Mailchimp
Bending Spoons acquisirà l'attività di Mailchimp mediante l’acquisto del 100% di The Rocket Science Group
Hitachi Vantara nomina Philippe Dosset Regional Vice President per l’area South EMEA
Philippe Dosset guiderà le attività di Hitachi Vantara nella regione South EMEA
Ai Act
AI Act, 6 imprese siciliane su 10 hanno già un caso d’uso da verificare
Una ricognizione esplorativa su 30 imprese rileva un forte divario tra adozione dell’AI e capacità di governarne trasparenza, responsabilità e usi.
Posso utilizzare l’AI in azienda?
L'AI ACT conta 144 pagine, difficili da capire e applicare. BitMAT ti aiuta ad applicare correttamente la nuova normativa in azienda
Uso dell’IA in azienda: nuove regole
Parlamento e Consiglio UE modificano l'IA Act, con rinvio dell'applicazione degli obblighi sui sistemi di IA ad alto rischio al dicembre 2027
Privacy e IA in azienda: la nuova sfida della governance sull’IA
Circa il 30% dei lavoratori dell’Unione europea utilizza già strumenti di intelligenza artificiale nello svolgimento delle attività lavorative
IA in azienda: quali sono i rischi?
L’intelligenza artificiale è parte integrante dei processi operativi e decisionali delle imprese. Ma come affrontare e gestire i rischi reali?
App & Device
Nuovo MacBook Pro: il primo con esperienza touch
MacBook Pro ha ora un display tandem OLED all’avanguardia, un’esperienza touch intuitiva, prestazioni e funzionalità AI fulminee grazie ai chip M5 Pro e M5 Max, e fino a 24 ore di autonomia, il tutto in un design più sottile e leggero
Apple presenta il nuovo iPad mini
Con uno spettacolare display OLED in un design ancora più sottile e leggero, prestazioni nettamente superiori, connettività wireless più veloce e resistenza all’acqua e alla polvere
Apple lancia Mac mini M6 e il nuovo Mac Studio
Scoprimao le caratteristiche dei due device Apple
I più letti

Può un approccio Hybrid by Default porre fine ai costi nascosti dei dati aziendali?
In EMEA, il 55% delle imprese ha già tolto almeno una parte dei workload AI dal cloud pubblico nell’ultimo anno
Trasporto pubblico, dalla frammentazione alla convergenza: il caso delle Ferrovie Olandesi
Le aziende di trasporto pubblico gestiscono ecosistemi complessi: autobus, treni, stazioni, depositi e reti dislocate sul territorio.
Dark web, la carta rubata vale 10 dollari ma l’identità collegata fa raddoppiare il...
Alcuni hacker scelgono carte rubate di cui è già stata verificata la compatibilità con i wallet digitali
FinanceTech
M&A: quali opportunità nel settore ICT?
Franco Ponsone di SHC Advisor ci spiega i rischi e le opportunità delle operazioni di M&A nell'ambito dell'ICT
Pagamenti: crescita globale dei ricavi ridotta al 5% annuo, in Italia 3%
Per le banche la competitività si gioca sulla capacità di sfruttare le nuove tendenze, a partire dall’AI.
Cyber Resilience Act e intelligenza artificiale: le implicazioni per il settore finanziario
Per banche e intermediari, il nuovo quadro normativo rafforza dunque l’importanza di verificare la sicurezza delle soluzioni tecnologiche adottate
Frodi Finanziarie: AI, connettività scalabile e bassa latenza per contrastarle
Dati distribuiti, intelligenza artificiale e interconnessioni private diventano elementi centrali per rendere più efficaci le attività di prevenzione
Intelligenza artificiale nel finance: quando può essere necessario un rewind
Mentre i modelli di IA corrono, la sicurezza arranca