



Semperis ha annunciato il lancio di Semperis Lightning, una piattaforma completa per la sicurezza e la resilienza delle identità, progettata per aiutare le organizzazioni a prevenire, rilevare e rispondere agli attacchi alle identità, sia quelli condotti tramite AI agentica sia quelli tradizionali, e a ripristinare i sistemi compromessi.
«Nell’era dell’AI agentica, chi si occupa di difesa deve ripensare i sistemi di identità, che stanno diventando il principale livello di controllo», ha dichiarato Mickey Bresman, CEO di Semperis. «Gli agenti AI si muovono all’interno delle aziende alla velocità delle macchine, ma continuano a dipendere dall’infrastruttura delle identità per ottenere l’accesso alle risorse. Lightning offre alle organizzazioni la visibilità e il controllo necessari per definire, applicare e monitorare i limiti operativi degli agenti AI. Grazie a Lightning, le aziende possono adottare soluzioni di intelligenza artificiale che migliorano la produttività, riducendo al contempo il rischio che gli agenti AI compromettano risorse critiche».
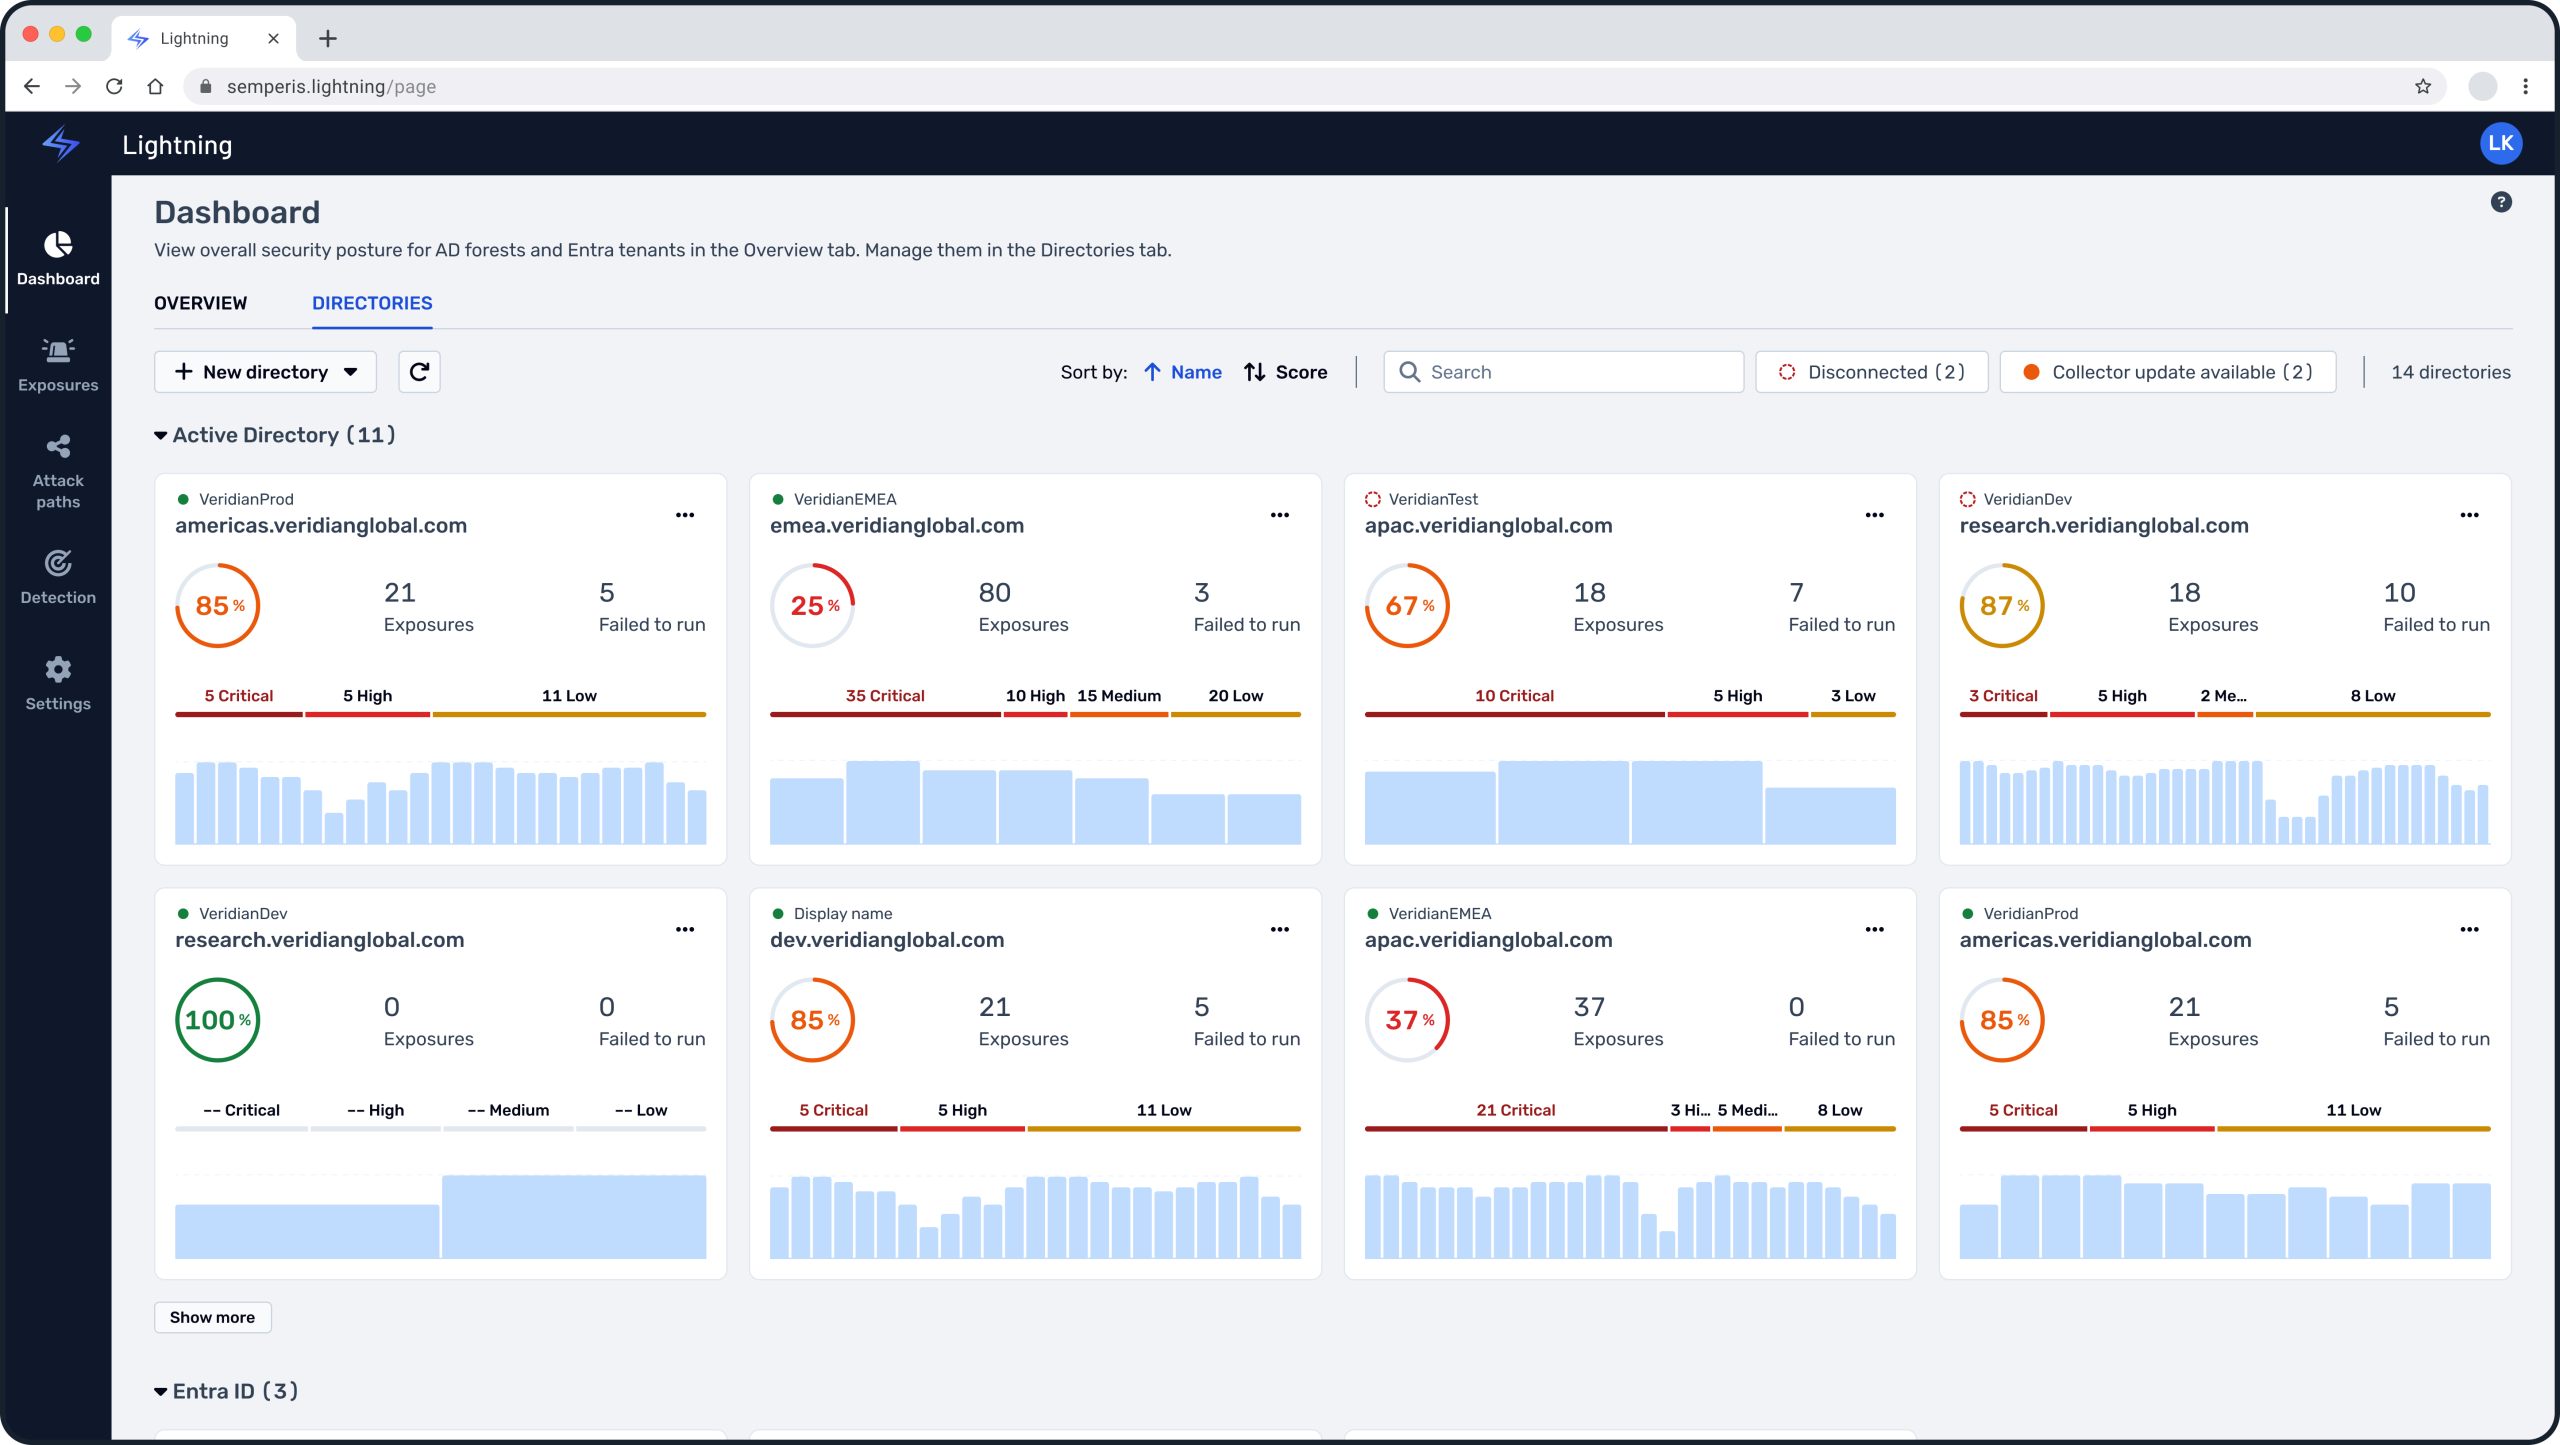
Lightning offre ai team di sicurezza e di gestione delle identità un approccio unificato per valutare continuamente le esposizioni associate alle identità umane, ai workload e agli agenti AI, correggere i percorsi di attacco rischiosi che conducono alle risorse privilegiate, rilevare modifiche e accessi sospetti e intervenire per interrompere gli attacchi e ripristinare i sistemi compromessi. Tutto questo attraverso un unico flusso di lavoro, sfruttando le capacità dell’AI agentica a supporto dei difensori.
«L’identità non rappresenta più soltanto la porta d’accesso all’azienda. È diventata una componente essenziale da cui dipende l’operatività aziendale e, quando viene compromessa, gran parte dei sistemi e dei servizi che ne dipendono rischia di essere compromessa a sua volta», ha dichiarato Emanuel Figueroa, Senior Research Analyst, Identity and Access Management Security di IDC. «La resilienza delle identità è diventata una priorità più rapidamente di quanto le organizzazioni siano riuscite a sviluppare le capacità necessarie per garantirla. Semperis si concentra su un aspetto che molte strategie di sicurezza stanno ancora cercando di affrontare: annullare le modifiche rischiose apportate ai servizi di directory e ripristinare Active Directory, Entra ID e Okta quando le misure di prevenzione non sono sufficienti».
Lightning consente alle organizzazioni di superare la frammentazione dei dati relativi alla sicurezza delle identità, offrendo una visione consolidata dell’intera infrastruttura delle identità, continuamente aggiornata e organizzata in base alle priorità di rischio. In questo modo, i team possono passare dal rilevamento delle minacce all’intervento senza dover utilizzare strumenti differenti.
Progettata per supportare anche gli ambienti più complessi e di grandi dimensioni, con più tenant e più foreste Active Directory, Semperis Lightning consente alle organizzazioni di:
- Valutare continuamente le esposizioni negli ambienti Active Directory, Microsoft Entra ID e Okta. Grazie a un catalogo in continua espansione di oltre 300 indicatori di sicurezza, Lightning analizza costantemente l’infrastruttura delle identità per individuare le esposizioni che interessano le identità umane e non umane (NHI), assegna un punteggio ai risultati e offre un unico flusso di lavoro per analizzare le criticità, definirne le priorità e intervenire
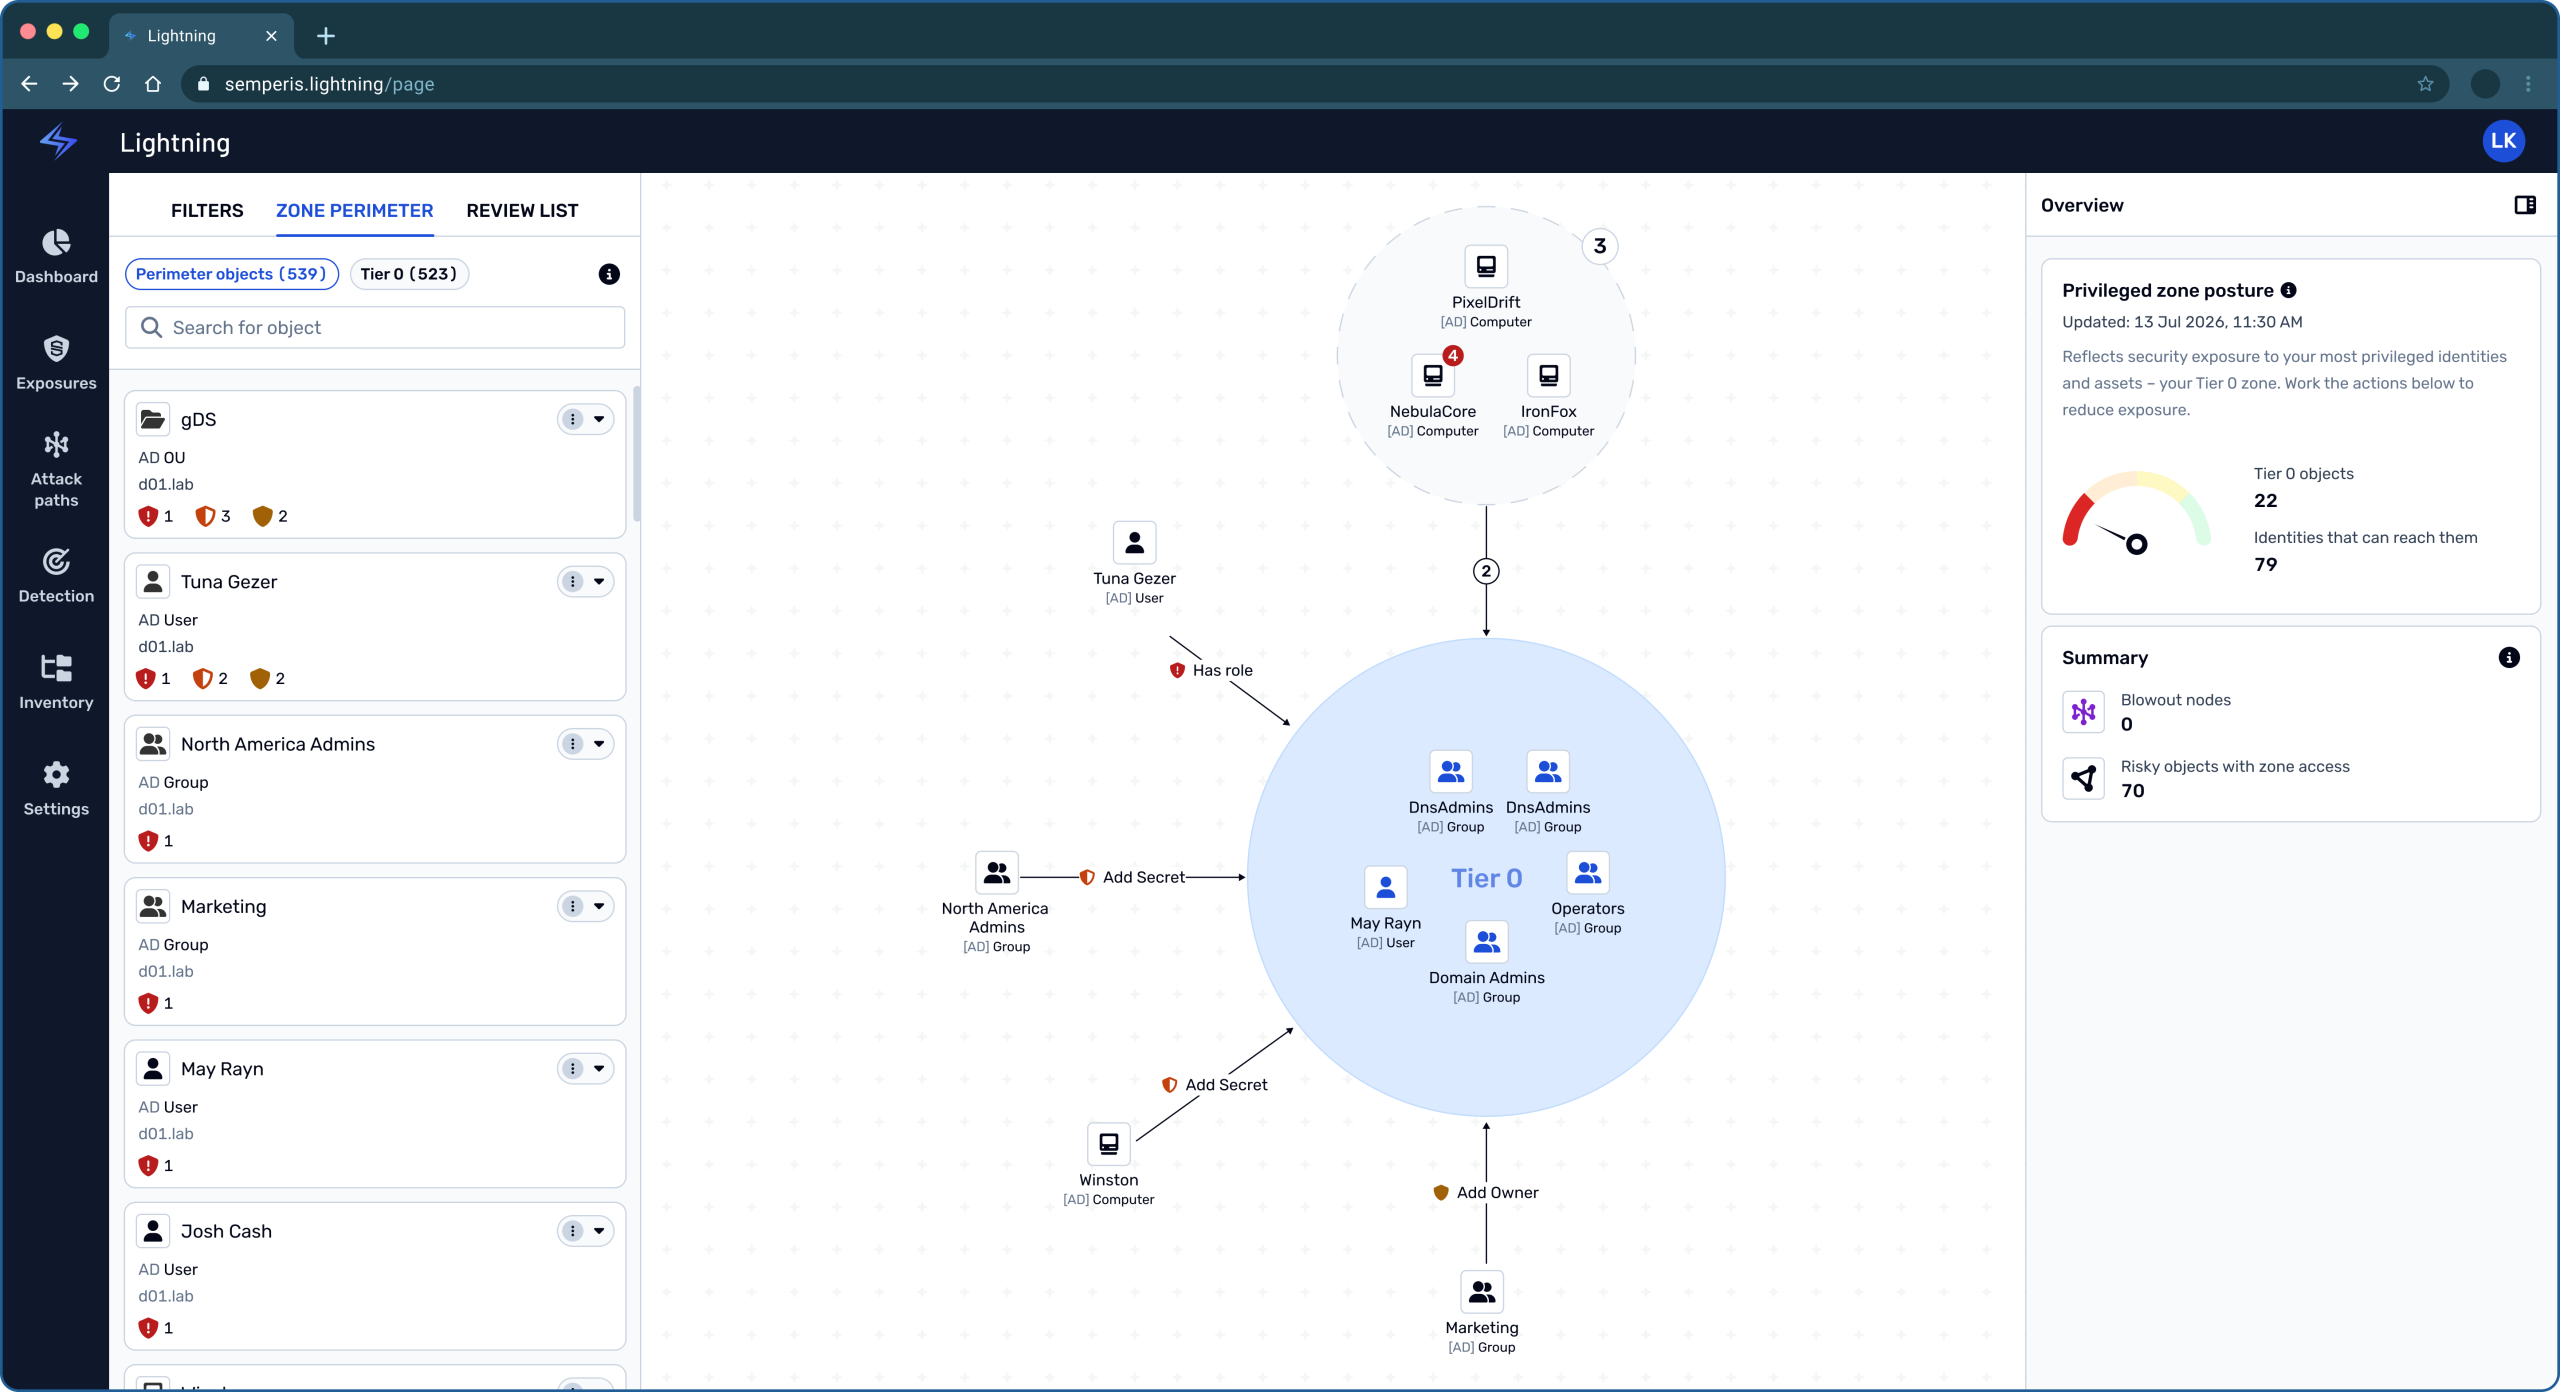
- Analizzare i percorsi di attacco rischiosi che conducono alle risorse critiche. Il grafo dinamico delle identità di Lightning mappa le relazioni e i possibili percorsi di attacco verso gli amministratori di dominio, gli account privilegiati e altre risorse, fornendo indicazioni per la remediation basate sulla priorità dei rischi, così da accelerare la risposta.
- Creare un inventario consultabile delle identità umane, non umane e agentiche, migliorando la visibilità e l’analisi delle identità. Lightning mantiene un inventario unificato di tutte le identità presenti nell’ambiente, offre una visione mirata dei percorsi di attacco che conducono alle risorse critiche e identifica automaticamente le identità non umane e quelle associate agli agenti AI.
- Rilevare attività sospette in Active Directory ed Entra ID attraverso modelli di regole integrati e funzionalità di assistenza basate sull’AI generativa, comprese le attività di autenticazione sospette tramite Kerberos e NTLM.
«I team di sicurezza non hanno bisogno di un altro semplice elenco di vulnerabilità e criticità legate alle identità: hanno bisogno di informazioni contestualizzate che permettano di capire quali minacce possono effettivamente raggiungere l’infrastruttura di controllo delle identità, quali modifiche sono state apportate e quali azioni intraprendere», ha dichiarato Alex Weinert, Chief Product Officer di Semperis. «Lightning riunisce in un’unica piattaforma la valutazione della postura di sicurezza, la visibilità sulle identità, l’analisi dei percorsi di attacco, il rilevamento delle modifiche e le attività di remediation. Questa visione integrata è particolarmente importante in un contesto in cui le identità agentiche introducono nuove relazioni e nuove modalità di accesso ai sistemi privilegiati».