





Torna FinFisher, coinvolti alcuni Internet Provider
Lo spyware, utilizzato in alcune campagne di sorveglianza, utilizza gli Internet Provider come vettore di infezione

BlueBorne mette a rischio miliardi di dispositivi Bluetooth
Il Trojan-Worms rende ogni sistema infetto un possibile vettore di contagio e acquisito il target, è in grado di attaccare in meno di 10 secondi e iniziare a sottrarre dati

Violato il software Office Document
L’attacco, lanciato per profilare potenziali vittime per attacchi mirati, funziona sulla versione desktop e sulla versione mobile

Akamai: picco record di traffico registrato il 12 settembre
La nuova cifra di 60 Tbps ha superato il precedente record di 47 Tbps registrato lo scorso 29 agosto.

ExpensiveWall insidia Google Play
Il nuovo malware ha infettato almeno 50 app ed è stato scaricato tra 1 milione e 4,2 milioni di volte prima che le applicazioni interessate venissero rimosse

Office 365 Account Compromise, la nuova “minaccia interna”
Barracuda analizza la minaccia del mese su Threat Spotlight, consigliando cosa fare per proteggersi

Bashware consente ai malware di bypassare le soluzioni di sicurezza
La nuova tecnica sfrutta WSL, una nuova funzionalità di Windows 10

Le “mining botnet” sono tornate: migliaia di PC infettati!
Centinaia di migliaia di dollari guadagnati dai cyber criminali

Boom per l’e-commerce a IFA 2017
idealo mostra gli effetti positivi della fiera nei confronti dell’e-commerce, evidenziando quali sono gli interessi dei consumatori

Akamai: pubblicato il Rapporto sulla Sicurezza Q2 2017
Il report evidenzia una crescita degli attacchi DDoS con la ricomparsa del malware PBot, l’impiego di algoritmi di generazione dei domini e il rapporto tra infrastruttura command and control di Mirai
Mercati e Nomine
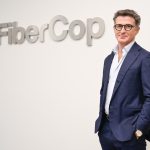
Marco Nespolo nuovo amministratore delegato di FiberCop
Prende il via il mandato del nuovo AD dell’infrastruttura digitale strategica dell’Italia
Shares completa l’acquisizione di Treezor e compie un nuovo passo nella costruzione di un’infrastruttura...
Il gruppo Shares continuerà a investire nelle proprie tecnologie, nelle capacità regolamentate e nella presenza europea, avvicinando gradualmente le proprie diverse attività.
SAP annuncia l’acquisizione di TechWolf
TechWolf è un società che fornisce una delle principali piattaforme di AI per la work intelligence
Ai Act
AI Act, 6 imprese siciliane su 10 hanno già un caso d’uso da verificare
Una ricognizione esplorativa su 30 imprese rileva un forte divario tra adozione dell’AI e capacità di governarne trasparenza, responsabilità e usi.
Posso utilizzare l’AI in azienda?
L'AI ACT conta 144 pagine, difficili da capire e applicare. BitMAT ti aiuta ad applicare correttamente la nuova normativa in azienda
Uso dell’IA in azienda: nuove regole
Parlamento e Consiglio UE modificano l'IA Act, con rinvio dell'applicazione degli obblighi sui sistemi di IA ad alto rischio al dicembre 2027
Privacy e IA in azienda: la nuova sfida della governance sull’IA
Circa il 30% dei lavoratori dell’Unione europea utilizza già strumenti di intelligenza artificiale nello svolgimento delle attività lavorative
IA in azienda: quali sono i rischi?
L’intelligenza artificiale è parte integrante dei processi operativi e decisionali delle imprese. Ma come affrontare e gestire i rischi reali?
App & Device
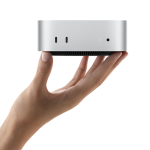
Apple lancia Mac mini M6 e il nuovo Mac Studio
Scoprimao le caratteristiche dei due device Apple
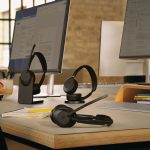
Jabra amplia la gamma Evolve3 e supporta ora tutti i diversi stili di lavoro
La serie consente alle aziende di dotare ruoli e ambienti diversi delle cuffie più adatte, superando l'approccio standardizzato basato su un'unica soluzione per tutti.
Xerox: presentate le prime stampanti dopo l’integrazione di Lexmark
La nuova gamma unisce i punti di forza di Xerox e Lexmark per il segmento in rapida crescita dedicato ai team di lavoro di piccole dimensioni
I più letti
CISO: cala la paura degli attacchi, ma il rischio umano e l’AI aumentano la...
Proofpoint ha presentato il report Voice of the CISO 2026, che rivela segnali di una superiore cyber resilience anche se la natura del rischio...

L’impatto dell’AI sul mercato della distribuzione automotive
La questione non è più soltanto quanto rapidamente l’AI verrà adottata, ma quanto efficacemente verrà integrata nei processi, nei dati e nelle piattaforme
Fastweb + Vodafone aderisce al piano voucher del MIMIT
Cloud, Cybersecurity e Intelligenza Artificiale al centro delle soluzioni disponibili per accompagnare le imprese nella trasformazione digitale
FinanceTech

3 strategie di sicurezza convergente nel settore finanziario
Finomnia spiega i vantaggi di un approccio integrato, che unisce protezione fisica, prevenzione delle frodi e resilienza operativa per contrastare minacce complesse
Forum Banca 2026: investimenti in AI di 900 miliardi di dollari
Però solo il 7% si fiderebbe di un consiglio finanziario dell’AI.
Il 95% delle strutture hospitality ha perso prenotazioni per problemi nei pagamenti
Nei prossimi 12-24 mesi, oltre la metà (51%) delle aziende del settore hospitality prevede di investire nell’IA
Quantum computing nel banking & finance: dalla sperimentazione al valore
Nel settore dei servizi finanziari sono già in corso sperimentazioni del calcolo quantistico. Per Classiq, ciò che separa banche e assicurazioni dalla possibilità di tradurre il quantum in valore non è solo l’evoluzione dell’hardware, ma la capacità di costruire un livello di ingegneria del software che renda le applicazioni portabili, verificabili e documentabili
Shares completa l’acquisizione di Treezor e compie un nuovo passo nella costruzione di un’infrastruttura...
Il gruppo Shares continuerà a investire nelle proprie tecnologie, nelle capacità regolamentate e nella presenza europea, avvicinando gradualmente le proprie diverse attività.