


L’AI è ovunque. È sufficiente aprire un browser, utilizzare un prodotto Microsoft o partecipare a una riunione del board per avere chiaro che si tratti dell’unico argomento di cui tutti vogliono parlare.
Mi aspettavo che i risultati di una nostra ricerca effettuata su oltre 300 senior decision maker IT, evidenziassero un settore in forte accelerazione, ciò che mi ha sorpreso, però, è stata la fiducia. Molte aziende sono convinte di avere l’agentic AI già sotto controllo, mentre le abitudini legate al recovery sono rimaste pressoché invariate. Questo è il vero divario: l’AI accelera, la fiducia è elevata, ma la capacità di recupero non cresce allo stesso ritmo.
Come agentic AI intendo sistemi che vanno ben oltre la generazione di contenuti e possono compiere azioni, richiamare strumenti, percorrere workflow e modificare dati: proprio per questo, governance e recovery sono così importanti.
Il divario tra adozione e controllo
Oltre la metà degli intervistati (53%) dichiara che l’agentic AI è già pienamente implementata nella propria azienda; un ulteriore 40% sta conducendo pilot limitati o rollout a livello dipartimentale.
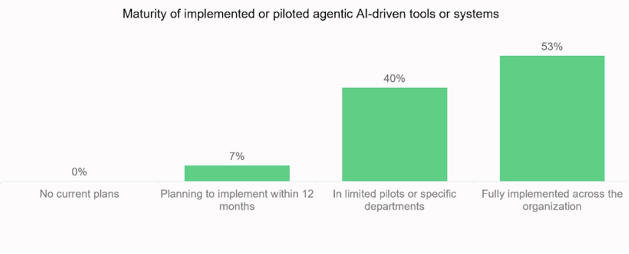
Partiamo dal concetto di “piena implementazione”. Dovrebbe comportare dati mappati e classificati, completa consapevolezza degli elementi gestiti dagli strumenti AI, comprensione del footprint AI su tutti i servizi connessi, forza lavoro formata e una governance in grado di tenere il passo. Se queste risposte non sono precise, “pienamente implementata” è una definizione ottimistica.
La pressione è reale, secondo Cisco, il 97% dei CEO intende integrare l’AI nelle proprie operazioni, ma solo l’1,7% dei CIO si sente pienamente preparato. È proprio nella distanza tra le aspettative dei vertici e la prontezza operativa dove vive l’illusione.
Non si tratta solo dell’AI scelta, c’è anche la shadow AI che non compare, con i dipendenti che utilizzano strumenti propri, spesso senza sapere dove finiscano i dati.
Sul fronte del controllo, la fiducia sale ancora: il 67% afferma che IT e security hanno il pieno controllo e una governance chiara sull’agentic AI, mentre il restante terzo ammette che sia ancora in via di sviluppo.
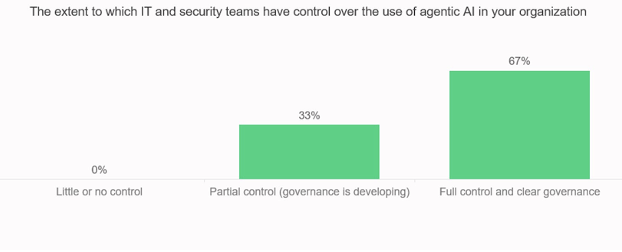
In realtà, questo dovrebbe preoccuparci più di quanto non ci rassicuri. Ed è anche, paradossalmente, il momento in cui essere un CISO torna a essere stimolante. Le policy su classificazione dei dati, governance e criticità diventano improvvisamente rilevanti per tutti, ma diventano inutili se non riescono a tenere il passo con il cambiamento. Più veloce è il ritmo dell’AI, più una governance statica resta lontana dalla realtà.
L’AI non resta ferma
L’AI rifiuta di stare al posto assegnatole. Se IT e operations guidano per l’utilizzo e sperimentazione dell’agentic AI con il 78%, cybersecurity e risk management sono già al secondo posto con il 57%.
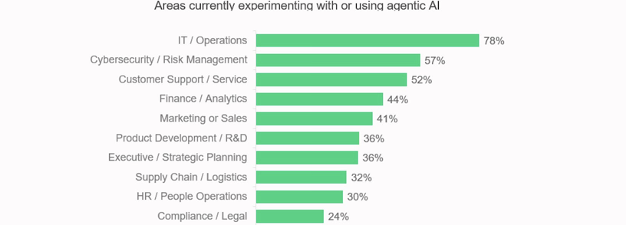
Ogni nuovo workflow estende la superficie da governare e ogni strumento, agente e connessione con terze parti rende sempre più difficile sostenere con sicurezza di avere il controllo.
Perché l’illusione è più pericolosa
L’AI alza il rischio contemporaneamente su due fronti. Su quello esterno, le stesse capacità messe a disposizione degli sviluppatori sono accessibili anche agli attaccanti. La ricognizione che un tempo richiedeva giorni può avvenire in pochi secondi, e ogni sistema connesso diventa parte della superficie esposta.
Su quello interno, l’AI aiuta le persone a commettere errori più rapidamente. Se un individuo può fare solo un determinato danno in un minuto, un agente AI può fare lo stesso prima ancora che qualcuno se ne accorga.
L’AI è eccellente nel cambiare le cose e pessima a tornare indietro. Chiedendo a un agente entusiasta di effettuare attività di ottimizzazione utili su OneDrive, si potrebbe rischiare in pochi secondi di generare una modifica irreversibile.
Il recovery gap dovrebbe essere una preoccupazione comune
Un anno fa, prima che la conversazione sull’AI diventasse dominante, abbiamo condotto un’indagine simile focalizzata sulla frequenza con cui le aziende testano i piani di recovery: i dati mostravano che 1 su 10 non effettuava test almeno una volta l’anno. Quest’anno, una ricerca di Foundry ha rilevato che solo l’1% testa raramente o mai i propri piani di disaster recovery.
Il Keepit Annual Data Report ha confermato che 9 organizzazioni su 10 tra realtà commerciali ed enterprise hanno effettuato almeno un bulk restore nell’anno precedente, in linea con i risultati di Foundry.
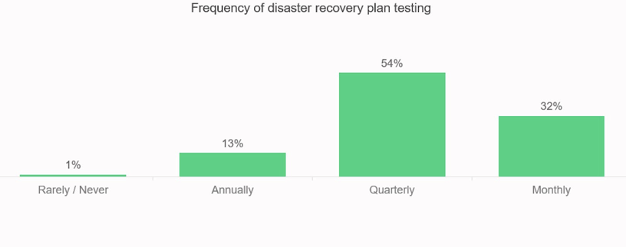
Con l’AI che accelera sia gli attacchi che gli incidenti involontari, ci si aspetterebbe che le imprese si orientassero verso test di recovery mensili o addirittura settimanali, invece non c’è alcun cambiamento. La nostra interpretazione è che i team sono così assorbiti nell’implementare l’AI da aver smesso di allenare l’attenzione che li salva quando qualcosa va storto, proprio nel momento in cui il rischio per la loro infrastruttura corre alla velocità dell’intelligenza artificiale.
Le reali preoccupazioni dei team
Alla domanda sul disaster recovery in un ambiente di agentic AI, il problema di maggiore preoccupazione è risultato essere la scarsa comprensione dei rischi legati all’AI: il 55% le ha assegnato un punteggio di 9 o 10. Al secondo posto, con il 47%, si colloca l’assenza di ownership e accountability chiare.
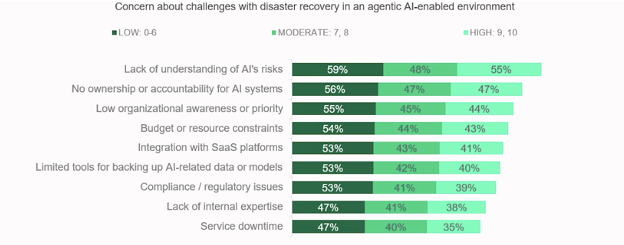
In particolare, l’ownership conta. L’IT può gestire accessi, offboarding, billing e infrastruttura, ma l’AI non è come la posta elettronica: può fare troppe cose diverse perché la responsabilità rimanga chiara. La regola è semplice: il fatto che l’AI aiuti qualcuno a fare qualcosa non significa che la stessa persona ne sia responsabile.
Come si definisce il vero controllo
L’illusione è risolvibile. Si inizia da governance e classificazione dei dati in tempo reale, lavorando con le persone più vicine ai sistemi e ai dati affinché una policy venga applicata, non ignorata.
Va istituito un centro di eccellenza per la scelta degli strumenti, la definizione delle linee guida e la titolarità del framework di governance. La formazione deve essere obbligatoria, graduale e continua: senza di essa, non viene consentito alcun accesso all’AI.
Il recovery va trattato come un playbook, non come un’improvvisazione. Bisogna conoscere i dati critici, dove risiedono, quanto a lungo si può sopravvivere senza di essi e in quale ordine i sistemi torneranno operativi. Queste decisioni si prendono a mente lucida, non durante una crisi, e i testi vanno condotti con maggiore frequenza.
Infine, bisogna costruire un controllo intenzionale: serve un sistema di riferimento indipendente e immutabile su cui poter fare rollback. Il controllo dello scope garantisce che gli agenti accedano solo ai dati previsti. Gli agenti devono essere visibili, con diritti verificabili, e occorre costruire guardrail con audit trail completi, per poter sempre rispondere a cosa è cambiato e perché.
Il maturity gap è reale, ed è il punto di partenza
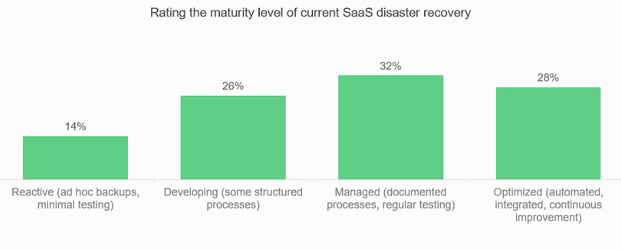
Solo il 28% delle organizzazioni valuta il proprio disaster recovery in ambito SaaS come “ottimizzato”: automatizzato, integrato e in costante miglioramento. Il 40% è ancora in fase reattiva o di sviluppo, mentre l’AI alza la posta in gioco. Chi fosse in questa percentuale non deve risolvere tutto in una volta, ma è necessario sapere quale sia il prossimo passo.
Gli elementi da tenere in considerazione
Rallentare, solo un po’, non implementare l’AI per il gusto di farlo, ma definire gli obiettivi, , costruire consenso interno e diffondere in modo deliberato. Gartner prevede che oltre il 40% dei progetti di agentic AI verrà cancellato entro la fine del 2027 a causa di costi, poca chiarezza del valore o controlli di rischio inadeguati. L’intenzionalità è ciò che permette di non entrare in quella statistica.
Anche i costi e la dipendenza sono fattori importanti. L’AI può sembrare economica in una fase pilota, ma costosa su larga scala. Poiché i team vi si affidano per redigere, analizzare, sintetizzare o automatizzare, devono anche predisporre un piano per operare nei casi in cui l’AI non sia disponibile.
Soprattutto, è necessario non escludere l’essere umano dal processo. Si assumono persone per la loro empatia e giudizio, qualità che l’AI non possiede. Il controllo, oggi, è per lo più un’illusione. Quello vero si conquista attraverso governance dei dati, formazione, recovery testato e un rollout mirato e verificabile.
Kim Larsen, CISO, Keepit