



Da uno fino a cinque anni di reclusione per chi omette di adottare le misure tecniche di sicurezza previste per la progettazione, l’addestramento, la produzione o l’immissione sul mercato di sistemi di AI ad alto rischio, idonee a prevenire malfunzionamenti o alterazioni del funzionamento, ovvero omette di adottare misure di sorveglianza umana, quando ne deriva un pericolo per la vita o l’incolumità pubblica o individuale. La pena sale da due a otto anni se il pericolo riguarda la sicurezza dello Stato.
Questo, in estrema sintesi, stabilisce il decreto legislativo n. 160/2026 che il cosiddetto ‘reato di AI ad alto rischio’ (al nuovo art. 437-bis del Codice penale) entrato in vigore pochi giorni fa, che adegua il sistema normativo alla rapidissima espansione dell’AI nel quotidiano e che parla soprattutto ad aziende ed organizzazioni che, in maniera massiva, hanno e stanno adottando e utilizzando sistemi di AI in molteplici ambiti della loro organizzazione. Inoltre la normativa prevede anche che l’omissione intenzionale delle misure di sorveglianza umana, dalla quale derivi uno dei pericoli indicati, è punita con le medesime pene.
“E ovviamente, l’entusiasmo che accompagna l’arrivo di nuove e, nel caso dell’AI, direi dirompenti tecnologie e innovazioni – spiega Nadia Martini, avvocato del gruppo internazionale di consulenza legale Rödl, una tra le massime esperte in materia – non è accompagnato da una ragionata adozione delle stesse. E i tantissimi quanto, alcuni, clamorosi casi di mala condotta o eventi incontrollati, come gli hackeraggi e data leaks, riportati dai media di tutto il mondo, e l’Italia non ne è indenne – sottolinea l’esperta di Rodl – sono solo piccola parte di uno scenario più ampio e preoccupante”
Secondo una recente ricerca dell’Osservatorio Artificial Intelligence del Politecnico di Milano (*dati 2025) il 71% delle grandi imprese italiane ha avviato almeno un progetto di Ai che, per sei aziende su dieci, ha determinato un impatto significativo sul modello di business. L’ISTAT ha rilevato che in un solo anno l’adozione (quindi un o step superiore rispetto al generico uso) dell’AI a livello aziendale è più che raddoppiato ed oggi riguarda la metà (53,1%) delle grandi imprese.
“E il fenomeno va verso un’accelerazione – continua l’esperta – che oggi il legislatore europeo ha debitamente regolato con il reato di AI ad alto rischio che, guardando all’Italia, chiama in causa in primis le aziende grandi o piccole che siano, che debbono ora frettolosamente adeguarsi alla normativa, visti anche i risvolti penali che la stessa determina” generando un contesto che potenzialmente, – se si pensa alle PMI (il 90% del nostro sistema produttivo), che hanno anche meno risorse e budget rispetto alle grandi che velocemente si stanno ‘attrezzando’ – le pone oggi, loro malgrado, ‘fuorilegge’.
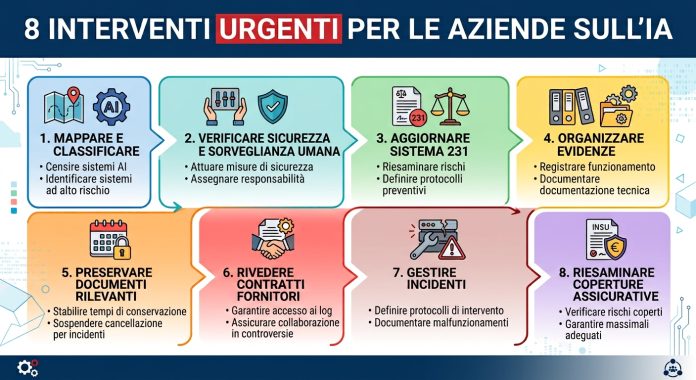
Il legale: “Otto interventi per adeguare governance ed evitare sanzioni civili e risvolti penali”
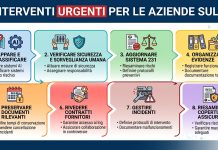
Ecco gli otto interventi urgenti suggeriti dall’esperta in materia Nadia Martini (Rödl) che le aziende dovrebbero innanzitutto adottare all’interno della loro organizzazione, se ancora non l’hanno fatto:
1. Mappare e classificare i sistemi di AI: censire quelli sviluppati internamente o acquisiti da terzi, identificando i sistemi ad alto rischio e gli impieghi aziendali.
2. Verificare sicurezza e sorveglianza umana: accertare l’effettiva attuazione delle misure applicabili, assegnare responsabilità e documentare i controlli.
3. Aggiornare il sistema 231: riesaminare i rischi e, ove necessario, il modello, i protocolli preventivi e i flussi informativi verso l’Organismo di vigilanza.
4. Organizzare le evidenze: rendere reperibili e integre le registrazioni di funzionamento, la documentazione tecnica, le valutazioni dei rischi e le evidenze della sorveglianza umana.
5. Preservare i documenti rilevanti: definire tempi di conservazione e procedure per sospendere la cancellazione delle evidenze pertinenti in caso di incidenti, reclami o contenziosi.
6. Rivedere i contratti con i fornitori: verificare accesso tempestivo a log e documentazione, conservazione delle evidenze e collaborazione nelle controversie.
7. Gestire gli incidenti: stabilire chi interviene e quando, documentando malfunzionamenti, impatti, interventi umani e misure correttive.
8. Riesaminare le coperture assicurative: verificare rischi coperti, massimali, esclusioni e franchigie, organizzando anche la risposta alle richieste di informazioni previste dalla recente normativa.
“Le priorità vanno definite partendo dagli usi effettivi dell’AI – conclude Nadia Martini di Rodl – e la sua adozione nei processi e nelle metodologie aziendali, definendo una governance ed una catena di responsabilità, nonché misure e strumenti che consentano al management o all’imprenditore, di individuare e neutralizzare le ‘falle’, evitando così di esporre azienda e dirigenti nelle sanzioni, civili e penali, previste dal nuovo reato di AI ad alto rischio”.