



Ransomware a doppia estorsione, sei preparato?
In questo articolo scopriamo la pericolosità dei ransomware e come evitare di essere violati

Crisi cibernetica: l’importanza dell’Incident Response Plan
L'Incident Response Plan è un processo strutturato e ripetibile che aiuta le organizzazioni a prevedere, assegnare priorità e rispondere in modo tempestivo ed efficace agli incidenti informatici.

Quanto ci vuole ad hackerare una password?
Purtroppo la password di otto caratteri non è più sicura come un tempo.

API: la maggior parte delle aziende non utilizza ancora controlli di sicurezza
Tra le principali preoccupazioni identificate dall’indagine vi sono gli attacchi di phishing e le patch mancanti

Perché proteggere il browser web è essenziale al successo di un’azienda
Massimo Carlotti, Sales Engineering Manager Italy di CyberArk, illustra rischi e vulnerabilità dei browser e le azioni da mettere in campo per proteggere l’infrastruttura aziendale nel suo complesso

Protezione dei dati: l’importanza di considerare il fattore umano nella sicurezza informatica
La sicurezza informatica e la protezione dei dati richiedono un approccio olistico che tenga conto sia degli aspetti tecnologici che umani e riguarda tutta la struttura aziendale.

Attacchi cloud-based: da SentinelOne 7 tecniche per fermarli
Marco Rottigni di SentinelOne descrive le minacce più diffuse nel cloud e spiega come contrastare efficacemente gli attacchi cloud-based.

Lavoro ibrido e cybersecurity: come ottimizzare la produttività?
Dobias van Ingen di HPE Aruba Networking condivide tre modi in cui le aziende possono garantire sicurezza all’ambiente di lavoro ibrido.

Forza lavoro cruciale nella prevenzione degli attacchi cyber
Secondo il report di Fortinet l’80% delle aziende subisce attacchi informatici che prendono di mira la forza lavoro. Investire sulla cybersecurity awareness.

Cybersecurity: la guida per rispettare le due normative europee
Gli esperti di CybergON condividono alcuni consigli per adempiere al Regolamento DORA e alla Direttiva NIS 2, contenenti nuovi obblighi in tema cybersecurity.
Mercati e Nomine
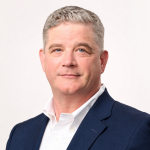
Pega nomina Sean Croston Chief Information Security Officer
Il manager, con una consolidata esperienza nel settore dei servizi finanziari, guiderà la strategia di sicurezza aziendale e la sua attuazione
Salesforce acquisisce Listen Labs
Il processo di finalizzazione dell'operazione è previsto entro il quarto trimestre dell'anno fiscale 2027 di Salesforce
Marco Nespolo nuovo amministratore delegato di FiberCop
Prende il via il mandato del nuovo AD dell’infrastruttura digitale strategica dell’Italia
Ai Act
AI Act, 6 imprese siciliane su 10 hanno già un caso d’uso da verificare
Una ricognizione esplorativa su 30 imprese rileva un forte divario tra adozione dell’AI e capacità di governarne trasparenza, responsabilità e usi.
Posso utilizzare l’AI in azienda?
L'AI ACT conta 144 pagine, difficili da capire e applicare. BitMAT ti aiuta ad applicare correttamente la nuova normativa in azienda
Uso dell’IA in azienda: nuove regole
Parlamento e Consiglio UE modificano l'IA Act, con rinvio dell'applicazione degli obblighi sui sistemi di IA ad alto rischio al dicembre 2027
Privacy e IA in azienda: la nuova sfida della governance sull’IA
Circa il 30% dei lavoratori dell’Unione europea utilizza già strumenti di intelligenza artificiale nello svolgimento delle attività lavorative
IA in azienda: quali sono i rischi?
L’intelligenza artificiale è parte integrante dei processi operativi e decisionali delle imprese. Ma come affrontare e gestire i rischi reali?
App & Device
Apple lancia Mac mini M6 e il nuovo Mac Studio
Scoprimao le caratteristiche dei due device Apple
Jabra amplia la gamma Evolve3 e supporta ora tutti i diversi stili di lavoro
La serie consente alle aziende di dotare ruoli e ambienti diversi delle cuffie più adatte, superando l'approccio standardizzato basato su un'unica soluzione per tutti.
Xerox: presentate le prime stampanti dopo l’integrazione di Lexmark
La nuova gamma unisce i punti di forza di Xerox e Lexmark per il segmento in rapida crescita dedicato ai team di lavoro di piccole dimensioni
I più letti
IA e controllo umano, i manager vogliono l’”human in the loop” più dei vertici
Chi lavora a contatto con i processi basati sull’IA chiede più supervisione di chi ne definisce le strategie.
L’Hardware per l’intelligenza artificiale è in rallentamento?
La prossima fase dell’hardware per l’IA: il punto di vista di Carmignac Investissement e Carmignac Portfolio Tech Solutions
PMI italiane a rischio Bad-AI (intelligenza artificiale maligna)
Budget e preparazione insufficiente per fronteggiare scenari apocalittici, ma concreti. E l’imprenditore rischia anche il carcere.
FinanceTech
Banco Desio digitalizza i processi di procurement a supporto di trasparenza e tracciabilità
Oltre 12.500 fornitori e 800 utenti coinvolti in un percorso avviato nel 2022 in continua evoluzione
Private Equity: come cambia il ruolo del CFO dopo l’ingresso di un fondo
I CFO provenienti da contesti differenti possono apportare una mentalità meno condizionata dai paradigmi del settore
Il 78% dei CFO esclude l’AI dalla definizione degli obiettivi di fatturato
Esker rileva che il 65% dei CFO fatica a collegare l’uso dell’AI a risultati di business concreti.
Agenti AI in banche e assicurazioni: chi risponde di quello che fanno
Dai progetti pilota alla produzione: dati, controlli e responsabilità degli agenti AI in banche e assicurazioni. L’esempio di Polyant.
Vivid sceglie Wise Platform per i pagamenti internazionali delle PMI
I clienti Vivid Business potranno effettuare pagamenti internazionali rapidi e trasparenti in oltre 40 valute.