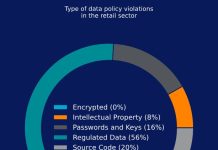


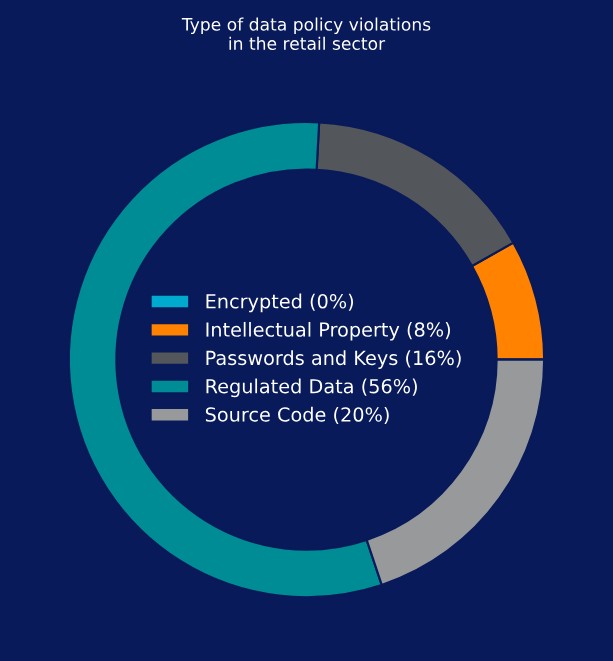
Una nuova ricerca di Netskope Threat Labs ha rilevato che i dati regolamentati, comprese informazioni sensibili come dati personali o di pagamento, rappresentano il 56% delle violazioni delle policy sui dati legate all’AI nel settore retail. Il codice sorgente rappresenta un ulteriore 20% delle violazioni, mentre password e chiavi API costituiscono il 16%.
L‘intelligenza artificiale è sempre più integrata nelle attività del settore retail. La percentuale di dipendenti che utilizza attivamente applicazioni AI è passata dal 39% al 65% nell’ultimo anno, mentre il 97% utilizza oggi applicazioni che includono funzionalità basate sull’AI e il 90% interagisce con sistemi AI che utilizzano dati di clienti o utenti per addestrare i modelli.
I retailer stanno rispondendo cercando di portare una quota maggiore di queste attività sotto il controllo aziendale: l’adozione di strumenti AI gestiti dall’organizzazione è infatti aumentata dal 40% al 73%. L’utilizzo personale dell’AI è sceso rispetto al 70% dell’anno precedente, ma rimane significativo, con il 44% dei dipendenti che continua a utilizzare strumenti personali. Anche il confine tra utilizzo personale e aziendale sta diventando meno netto: la percentuale di utenti che passa da account personali ad account aziendali e viceversa è salita dall’11% al 18%.
Anche il modo in cui l’AI interagisce con i sistemi aziendali sta diventando più complesso. Il numero di agenti AI che interagiscono con server MCP (Model Context Protocol) remoti è aumentato di circa il 400%, mentre le attività legate a MCP sono cresciute approssimativamente del 300%. Queste connessioni consentono ai sistemi AI di interagire con strumenti e fonti di dati esterni. Di conseguenza, per i retailer sarà sempre più importante comprendere non soltanto quali applicazioni AI vengono utilizzate, ma anche a quali informazioni questi sistemi possono accedere.
“I retailer stanno andando oltre la semplice sperimentazione dell’AI e stanno iniziando a integrarla nelle attività quotidiane, nelle esperienze dei clienti e nei workflow aziendali”, ha dichiarato Gianpietro Cutolo, Cloud Threat Researcher di Netskope. “Ma più l’AI diventa profondamente connessa ai dati e ai sistemi su cui si basa il business del retail, più diventa difficile separare i rischi dalle opportunità. La sfida non è più decidere se utilizzare l’AI, ma assicurarsi che possa essere adottata alla velocità richiesta dal business senza perdere il controllo sui dati sensibili dei clienti e dell’azienda. I retailer che riusciranno a combinare una rapida adozione dell’AI con una solida visibilità e governance saranno nella posizione migliore per trasformare l’intelligenza artificiale in un vantaggio competitivo senza introdurre rischi non necessari.”
Tra gli altri principali risultati della ricerca: