Check Point Research ha pubblicato il rapporto sul phishing dei marchi nel terzo trimestre 2026. Gli ultimi risultati rivelano che Microsoft continua a essere il marchio più spesso oggetto di impersonificazione, rappresentando il 33% di tutti i tentativi di phishing sui marchi monitorati durante il trimestre, in aumento del 23% rispetto del secondo trimestre. Gli autori degli attacchi continuano a sfruttare la fiducia riposta in marchi tecnologici, social network e finanziari ampiamente utilizzati, seguendo al contempo gli utenti anche verso l’intelligenza artificiale e gli strumenti per sviluppatori.
Nel terzo trimestre del 2026, Apple è salita di due posizioni, piazzandosi al secondo posto con l’8%, a pari merito con Google, mentre LinkedIn è scesa al quarto con il 6%. La Top five si completa con Amazon (4%). Insieme, questi cinque brand hanno rappresentato più della metà di tutti i tentativi di usurpazione d’identità.
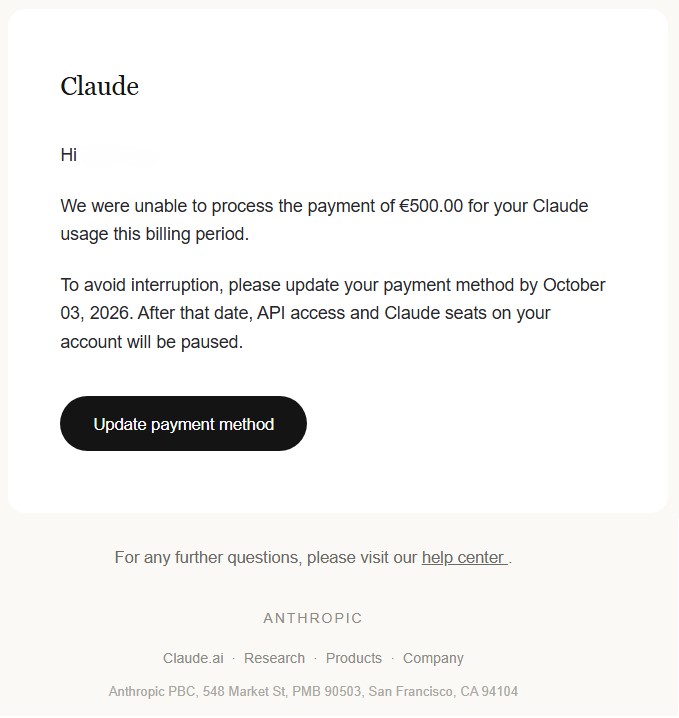
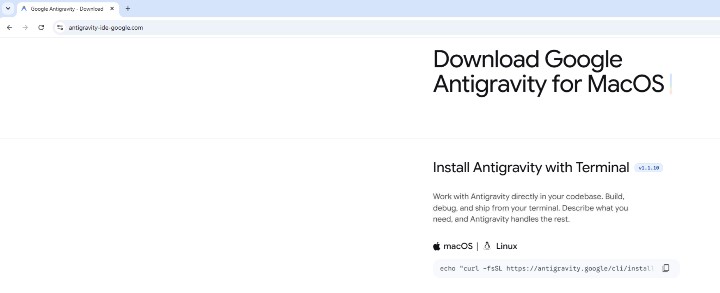
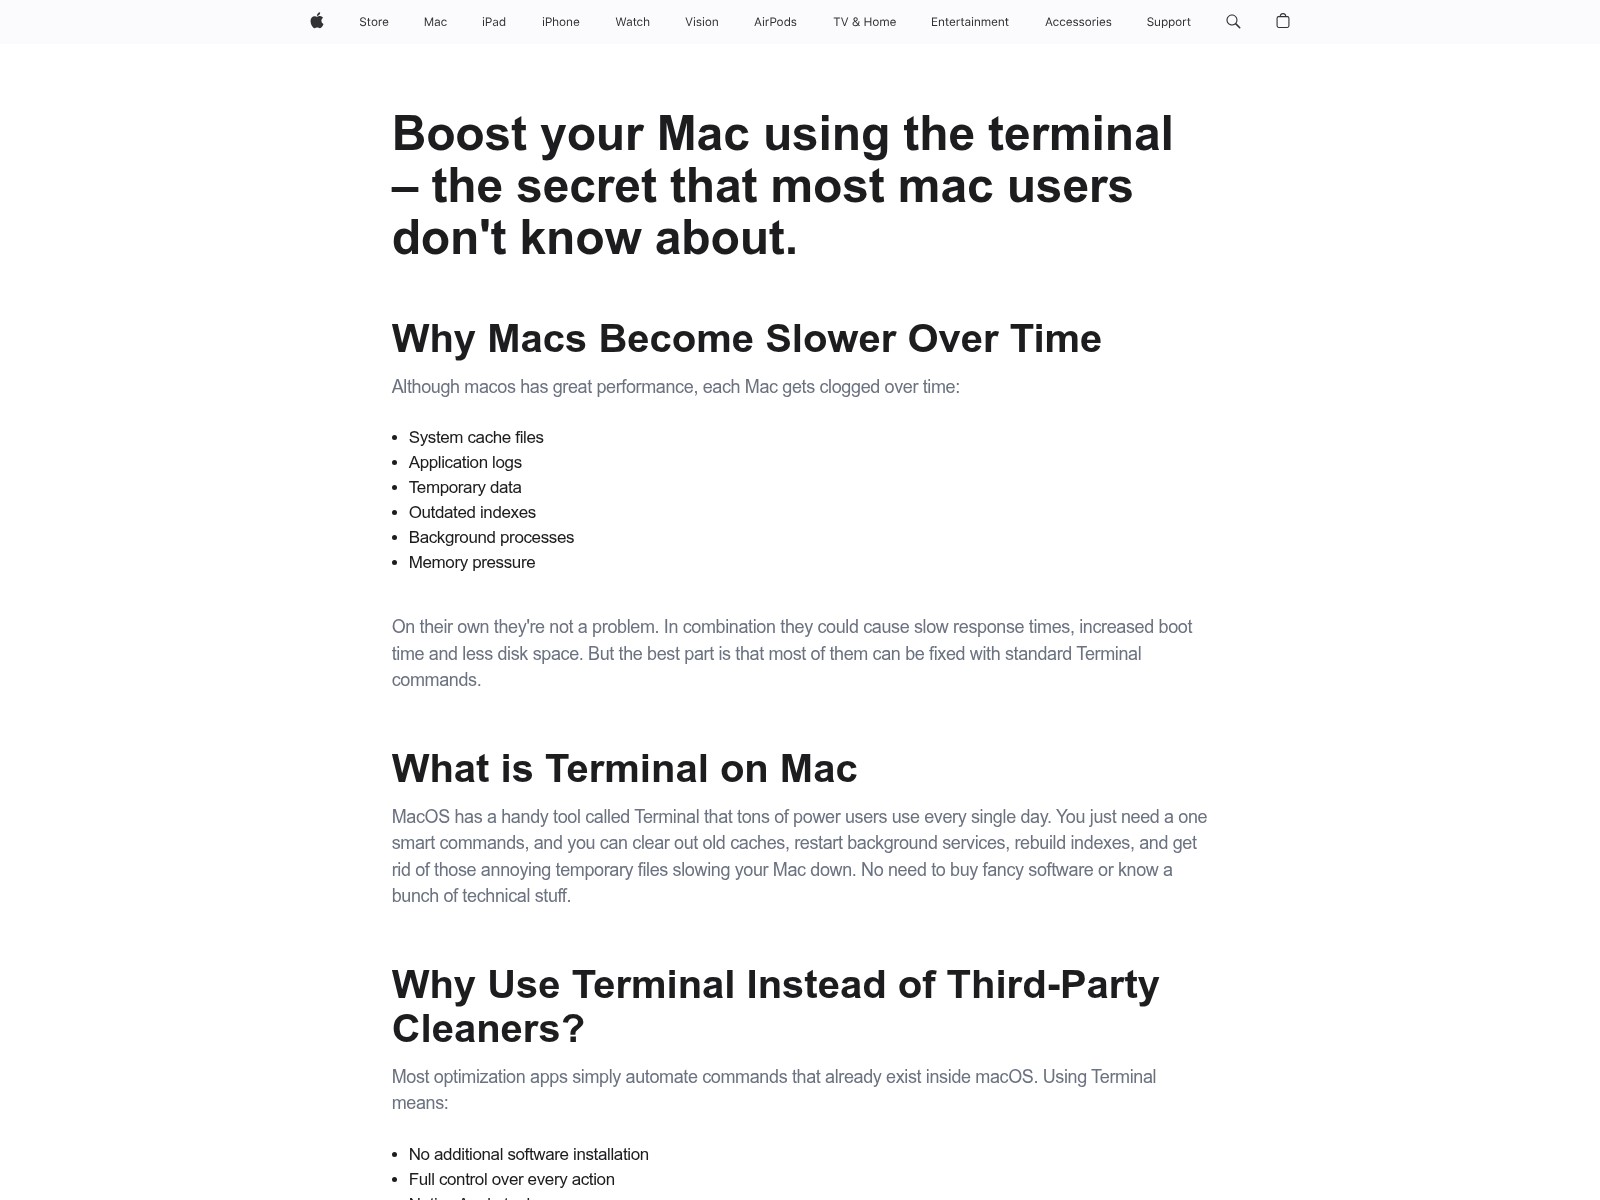
Al di là della classifica, il terzo trimestre ha portato anche un cambiamento nelle tattiche. Gli autori degli attacchi si sono spacciati per piattaforme di intelligenza artificiale e per sviluppatori, come Claude e Google Antigravity, utilizzando falsi avvisi di fatturazione e comandi di installazione malevoli. Altre campagne sono andate oltre il furto delle credenziali, convincendo le vittime a eseguire comandi da terminale o a installare autonomamente software legittimo per l’accesso remoto.
I 10 marchi più bersagliati nel terzo trimestre 2026
(posizioni a confronto con il trimestre precedente)
- Microsoft – 33% (↔ 0)
- Apple – 8% (↑ +2)
- Google – 8% (↔ 0)
- LinkedIn – 6% (↓ -2)
- Amazon – 4% (↔ 0)
- YouTube – 3% (↑ +5)
- Facebook – 2% (↔ 0)
- Dropbox – 2% (↑ +10)
- WhatsApp – 1% (↓ -1)
- Adobe – 3.8% (↓ -4)
Il settore tecnologico rimane quello più colpito dal fenomeno dell’usurpazione d’identità, seguito dai social network e dal settore bancario, ambiti in cui le persone conservano alcuni dei propri account più preziosi, come le e-mail di lavoro, l’archivio cloud, i profili social e le informazioni finanziarie.
“Il phishing dei marchi sta entrando in una nuova fase”, dichiara David Gubiani, Regional Director SE EMEA Southern di Check Point. “Gli autori degli attacchi continuano a sfruttare la fiducia riposta nelle piattaforme tecnologiche che le persone utilizzano quotidianamente, ma seguono gli utenti anche nell’ambito dell’intelligenza artificiale e degli strumenti di sviluppo, andando oltre il semplice furto di password per convincere le vittime a eseguire comandi pericolosi o a installare autonomamente software di accesso remoto. Poiché l’intelligenza artificiale generativa rende più facile la produzione su larga scala di e-mail convincenti e siti web clonati, le organizzazioni hanno bisogno di misure di prevenzione che coprano sia la posta in arrivo che il web in generale”.
Principali campagne di phishing osservate nel terzo trimestre 2026
Le campagne osservate nel corso del trimestre illustrano come queste tattiche vengano applicate nella pratica, spaziando da falsi avvisi di fatturazione generati dall’IA e pagine di assistenza clonate a comandi terminali dannosi e software di accesso remoto camuffati da aggiornamenti obbligatori.
Una campagna ha impersonato Claude tramite una falsa e-mail di pagamento non andato a buon fine in cui si affermava che un addebito di 500 € era stato rifiutato. Il messaggio avvertiva che l’accesso all’API e le licenze di Claude sarebbero stati sospesi a meno che il destinatario non avesse aggiornato il proprio metodo di pagamento, mettendo a rischio sia i dati finanziari che le credenziali dell’account.
Un’altra campagna ha utilizzato un sito web simile a quello di Google Antigravity che mostrava quello che sembrava essere un comando di installazione di Linux legittimo. In realtà, il comando decodificava ed eseguiva un’istruzione codificata in Base64 che scaricava ed eseguiva uno script di shell da un server esterno, consentendo all’autore dell’attacco di eseguire codice in remoto sul sistema della vittima.
Gli autori dell’attacco hanno inoltre creato un falso articolo da parte del supporto Apple che incoraggiava gli utenti Mac a eseguire comandi da terminale con la promessa di migliorare le prestazioni. In un altro caso, un sito Docusign contraffatto presentava un documento da revisionare e sosteneva che fosse necessario un aggiornamento del lettore: cliccando su “Continua” si scaricava FleetDeck, uno strumento legittimo di monitoraggio e gestione remota che poteva essere utilizzato in modo improprio per ottenere accesso non autorizzato al dispositivo della vittima.
Nel loro insieme, questi casi dimostrano perché il phishing basato sui marchi sta diventando sempre più difficile da contenere. Gli attacchi sfruttano la fiducia riposta in nomi familiari piuttosto che una vulnerabilità del software, combinando urgenza, branding convincente, domini simili e procedure di installazione apparentemente legittime per ridurre i sospetti. Dimostrano, inoltre, come l’obiettivo si stia espandendo oltre la raccolta di password e dati di pagamento, fino ad arrivare all’acquisizione del controllo diretto dei dispositivi.
Poiché l’intelligenza artificiale generativa aiuta gli attaccanti a produrre su larga scala e-mail convincenti e siti web falsi, la prevenzione diventa più importante della riparazione dei danni. Le organizzazioni dovrebbero bloccare i messaggi di phishing prima che raggiungano le caselle di posta, utilizzare sistemi di rilevamento basati sull’intelligenza artificiale per individuare l’usurpazione di marchi e la raccolta di credenziali, automatizzare le indagini e le risposte, monitorare la presenza di strumenti di gestione remota non autorizzati e scansionare il web alla ricerca di domini simili e pagine di accesso clonate, in modo che i siti fraudolenti possano essere rimossi prima che i clienti interagiscano con essi.