
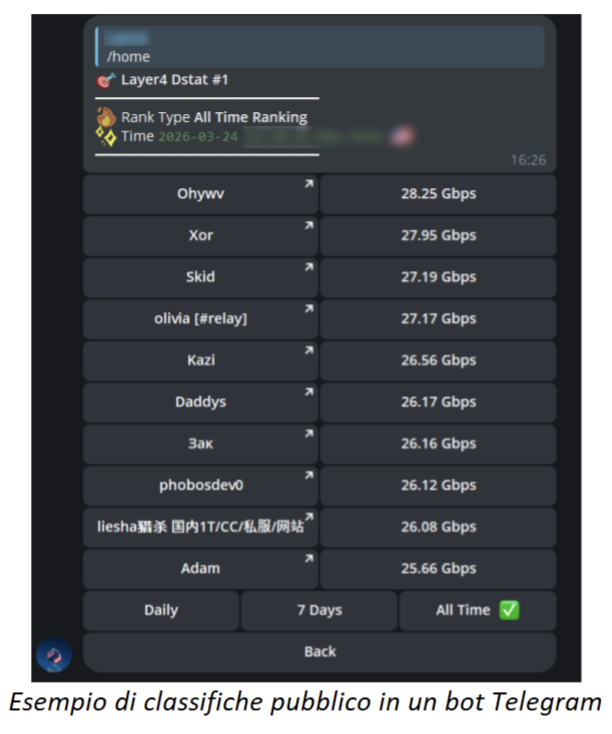
I ricercatori di Kaspersky Digital Footprint Intelligence (DFI) hanno rilevato che i threat actor DDoS promuovono sempre più spesso i propri servizi attraverso classifiche pubbliche, bot Telegram e dashboard di attacco che classificano gli operatori, mostrano metriche di traffico e trasformano le performance degli attacchi in uno strumento di vendita.
Gli esperti di Kaspersky Digital Footprint Intelligence hanno rilevato che la promozione legata ai DDoS si basa in misura crescente su sistemi di monitoraggio tramite dashboard che fungono al tempo stesso da strumenti di misurazione e da vetrine pubbliche. Attraverso un sito web o un bot Telegram, un partecipante può scegliere l’infrastruttura e i metodi di attacco, avviare un attacco e ricevere un punteggio basato su metriche quali le richieste al secondo o la larghezza di banda in Gbps. Il risultato viene quindi aggiunto a una classifica pubblica, consentendo ai threat actor di confrontare le prestazioni e mostrare le proprie capacità all’interno della stessa interfaccia. I ricercatori di Kaspersky hanno osservato che questi sistemi non si limitano a misurare i risultati, ma trasformano la visbilità in una componente del prodotto stesso dei criminali informatici. In alcune community, le classifiche si evolvono in competizioni a lungo termine, con premi destinati ai threat actor che mantengono la prima posizione per sei mesi consecutivi. In questo modo, l’operational telemetry diventa un asset reputazionale e un canale promozionale integrato.
“Per i difensori, la sfida non riguarda soltanto il volume degli attacchi, ma anche la crescente commercializzazione e visibilità delle capacità offensive”, ha dichiarato João Pedro Brandão e Silva, Analyst di Kaspersky Digital Footprint Intelligence. “Quello che colpisce in modo particolare è quanto questo ecosistema assomigli ormai a un settore industriale tradizionale: i threat actor DDoS si contendono i clienti, differenziano i propri servizi e utilizzano classifiche pubbliche e dashboard delle prestazioni per dimostrare i risultati”.
Kaspersky ha inoltre rilevato che questa logica commerciale si estende spesso oltre i DDoS stesso. Nel dataset analizzato, il 43% dei provider DDoS che facevano pubblicità sui forum dei cybercriminali promuoveva anche servizi collaterali. Questi rientravano in due ampie categorie: il riutilizzo delle risorse, tra cui infrastrutture, malware e strumenti di attacco riutilizzati per servizi correlati, e il riutilizzo delle conoscenze, in cui gli operatori monetizzavano la propria esperienza attraverso offerte difensive, consulenza o formazione. Alcuni di questi servizi restavano strettamente legati all’attività DDoS, come la vendita di script, il noleggio di VPS e i servizi anti-DDoS. Altri applicavano la stessa infrastruttura e lo stesso modello operativo ad abusi connessi, tra cui campagne di spam, segnalazioni di massa e richieste legate alla rimozione dei contenuti. I risultati degli esperti DFI di Kaspersky suggeriscono che, per molti provider, il DDoS rappresenta parte di un portfolio di servizi più ampio e non un’offerta a sé stante.
Ma le funzionalità del toolkit non finiscono qui: i ricercatori di Kaspersky hanno inoltre rivelato che, per restare competitivi, i resource provider si affidano sempre più spesso a metodi DDoS proprietari anziché a strumenti pubblici, utilizzando capacità personalizzate per sferrare attacchi più potenti e aumentare le probabilità di eludere le difese anti-DDoS.
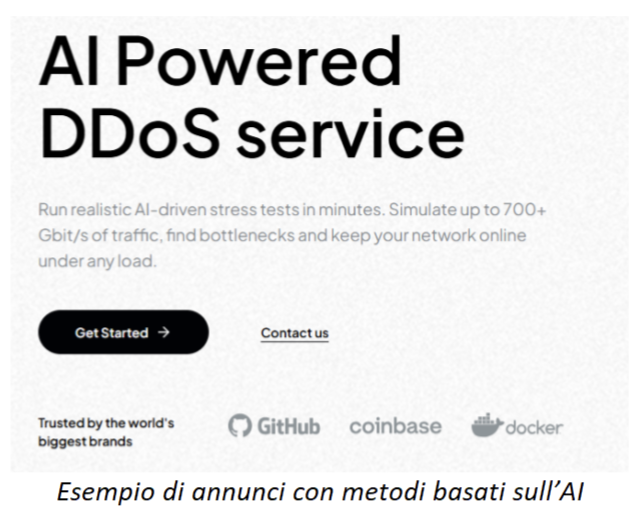
Tali funzionalità comprendono l’amplificazione del traffico, la gestione avanzata delle richieste e le tecniche di evasione progettate per imitare il traffico legittimo. In particolare, il 33% dei threat actor ha dichiarato esplicitamente di poter aggirare le protezioni anti-DDoS, citando 32 fornitori di sicurezza di soluzioni di protezione a livello L4, L7 e per game server.
