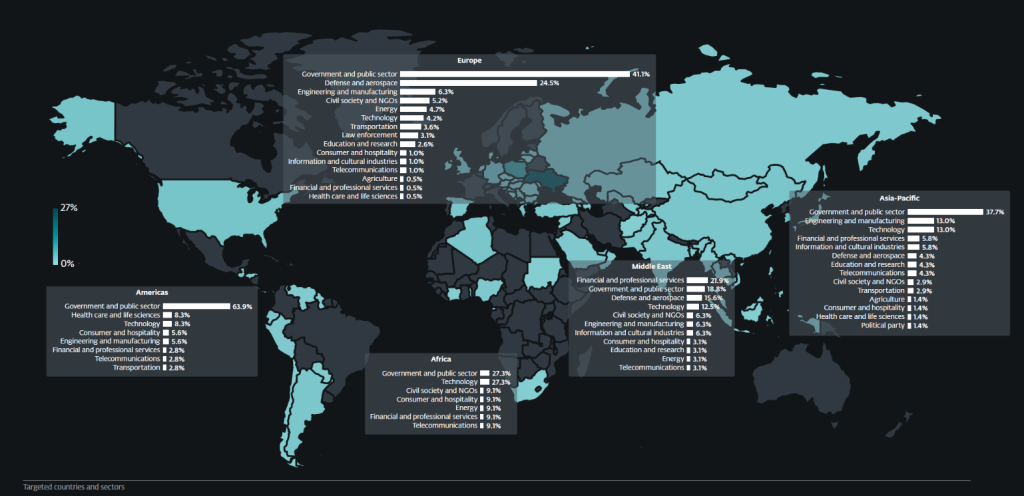
ESET Research ha pubblicato il nuovo APT Activity Report, dedicato alle attività di alcuni gruppi APT (Advanced Persistent Threat) documentate dai suoi ricercatori tra aprile e settembre 2026. Nel periodo analizzato, i gruppi APT legati alla Cina hanno condotto operazioni di raccolta di informazioni riservate, prendendo di mira principalmente obiettivi governativi. Le attività dei gruppi legati al Medio Oriente sono aumentate rispetto al periodo precedente, soprattutto per la ripresa delle operazioni di diversi gruppi filoiraniani già noti. Le attività dei gruppi filorussi hanno continuato a sostenere gli obiettivi bellici di Mosca, colpendo governi, organizzazioni del settore della difesa ed entità militari in Europa, con un numero di obiettivi significativamente più elevato in Ucraina. Parallelamente, le operazioni APT legate alla Bielorussia mostrano una crescente convergenza con le priorità belliche russe. L’Ucraina, insieme alla Corea del Sud, assume un ruolo sempre più rilevante tra gli obiettivi dei gruppi di minaccia legati alla Corea del Nord.
“Nel corso di questi sei mesi, particolarmente intensi, i ricercatori ESET hanno individuato diversi casi in cui i gruppi APT hanno utilizzato l’AI e i modelli linguistici di grandi dimensioni (LLM) in varie fasi delle proprie operazioni. Gli attaccanti hanno impiegato l’AI soprattutto per accelerare attività che altrimenti richiederebbero un lavoro lungo e complesso, tra cui lo sviluppo di malware e la creazione di siti web esca”, ha spiegato Jean-Ian Boutin, Director of Threat Research di ESET.
“In alcuni casi abbiamo osservato modalità operative simili al vibe coding: una generazione rapida di codice attraverso prompt, con gli operatori umani che successivamente adattano e integrano i risultati nei propri strumenti. In un caso particolarmente significativo, il gruppo filorusso UAC-0099 ha inserito nel commento di uno script una falsa richiesta di istruzioni per costruire un’arma nucleare, in quello che parrebbe un tentativo di attivare i meccanismi di sicurezza dei sistemi di analisi basati su LLM per impedire che venisse esaminato il codice malevolo presente nelle righe successive. Nonostante questi sviluppi, negli ultimi sei mesi ESET non ha osservato cambiamenti sostanziali nel quadro delle minacce APT riconducibili all’utilizzo dell’AI”, ha aggiunto Boutin.
In Medio Oriente, i gruppi APT filoiraniani FilthyFeline, sottogruppo di OilRig, e MuddyWater hanno ripreso le operazioni dopo un periodo di attività più contenuta. La maggior parte degli attacchi ha preso di mira organizzazioni israeliane appartenenti a diversi settori e un numero più limitato di aziende statunitensi. FilthyFeline sembra inoltre aver assunto la gestione delle attività contro un fornitore di servizi di connettività dati cellulare in Uzbekistan. ESET ha individuato anche operazioni condotte da Arid Viper, gruppo di minaccia affiliato ad Hamas, contro quello che sembra essere il Ministero degli Affari Esteri e degli Espatriati dell’Autorità Palestinese o comunque un ente governativo affiliato.
I gruppi di minaccia legati alla Corea del Nord non hanno modificato in modo significativo le tipologie di obiettivi rispetto ai precedenti periodi di analisi. Le loro attività continuano a concentrarsi principalmente su aziende tecnologiche, società che operano nel settore delle criptovalute, sviluppatori software e altri obiettivi selezionati in base alle opportunità. Tuttavia, l’Ucraina è sempre più frequentemente presa di mira da questi gruppi. Secondo ESET, questa evoluzione è probabilmente collegata al rafforzamento dei rapporti tra Russia e Corea del Nord e al crescente coinvolgimento nordcoreano nella guerra russa contro l’Ucraina, non soltanto attraverso il sostegno militare indiretto, come la fornitura di munizioni, ma anche con l’impiego di soldati nordcoreani. In questo contesto, il gruppo APT nordcoreano Lazarus ha ripreso a colpire il settore dei droni, utilizzando prevalentemente tecniche di ingegneria sociale basate su false opportunità di lavoro per ottenere l’accesso iniziale ai sistemi.
Nel periodo esaminato dai ricercatori, l’Ucraina e gli altri Paesi europei hanno continuato a rappresentare i principali obiettivi delle operazioni dei gruppi filorussi. L’analisi delle operazioni ha evidenziato analogie tra le campagne condotte da gruppi legati alla Russia e alla Bielorussia, consolidando l’ipotesi di ESET secondo cui i rispettivi operatori stanno sviluppando una collaborazione operativa sempre più stretta. Gli attaccanti filobielorussi agiscono come intermediari nelle operazioni informatiche russe (cyberproxy) o come strumenti capaci di amplificarne le capacità operative. Gli analisti hanno osservato un aumento delle attività dei gruppi legati alla Bielorussia, accompagnato da una maggiore aggressività delle operazioni che, in alcuni ambiti, rispecchiano sempre più le priorità dell’intelligence russa in Ucraina. Le operazioni del gruppo APT filorusso Gamaredon, generalmente molto numerose, hanno invece registrato una diminuzione significativa. Questa flessione potrebbe essere collegata agli attacchi ucraini contro la Crimea, dove si sospetta che il gruppo operi, a una più ampia riorganizzazione delle sue attività oppure ad altri fattori che ESET sta ancora valutando.
Per quanto riguarda i gruppi di minaccia legati alla Cina, un insieme più ampio di attività ha preso di mira organizzazioni taiwanesi attive nell’industria dei semiconduttori. Questa attenzione è coerente con le priorità di lungo periodo dello spionaggio industriale cinese e con l’importanza strategica delle filiere dei semiconduttori, sia per la competitività economica sia per la sicurezza nazionale. I gruppi legati alla Cina hanno condotto inoltre campagne che sembrano supportare le attività delle autorità cinesi contro la criminalità organizzata e le persone coinvolte in schemi fraudolenti, probabilmente nel contesto di iniziative regionali più ampie di contrasto ai reati finanziari.
Le soluzioni ESET proteggono i sistemi dei clienti dalle attività malevole descritte nel rapporto. Le informazioni di intelligence presentate si basano principalmente sui dati di telemetria proprietari di ESET e sono state verificate dai ricercatori dell’azienda, che producono analisi tecniche approfondite e aggiornamenti periodici sulle attività di specifici gruppi APT. Queste analisi di threat intelligence supportano le organizzazioni impegnate nella protezione dei cittadini, delle infrastrutture critiche nazionali e degli asset di maggior valore contro attacchi informatici condotti da gruppi criminali o sponsorizzati da Stati.