ESET Research, nell’ambito delle attività di monitoraggio di FamousSparrow, ha rilevato SparroWocky, un nuovo malware sviluppato dal gruppo di cyberspionaggio legato alla Cina e distribuito almeno da agosto 2025 contro organizzazioni di diversi Paesi dell’America Latina. Come probabile risposta al crescente interesse degli Stati Uniti per quell’area territoriale, FamousSparrow ha intensificato le attività di attacco mirate contro varie istituzioni governative. I ricercatori ESET hanno scelto il nome SparroWocky perché le prime varianti del malware individuate contenevano tutte la prima strofa di “Jabberwocky”, la celebre poesia del nonsense dello scrittore, poeta e matematico inglese Lewis Carroll, contenuta nel romanzo “Attraverso lo specchio e quel che Alice vi trovò” (pubblicato nel 1871 come seguito di “Alice nel Paese delle Meraviglie”).
“Fortunatamente, pur essendo sofisticato, il funzionamento di SparroWocky non si è rivelato una scatola nera indecifrabile. Siamo riusciti ad aprirla, ricostruirne il funzionamento e analizzare nel dettaglio i meccanismi della backdoor – spiega Alexandre Côté Cyr, ricercatore di ESET -. L’esperto è giunto a questa scoperta nel corso delle indagini condotte sul collettivo di hacker filocinese”.
SparroWocky è un malware sviluppato in C++. La sua architettura e le tecniche adottate dagli autori evidenziano una conoscenza approfondita dei meccanismi interni di Windows e delle tecniche anti-analisi. Inoltre, nel passaggio da SparrowDoor a SparroWocky, FamousSparrow ha iniziato a integrare direttamente nel suo malware codice proveniente da progetti open source. Questa attività di cyberspionaggio contro obiettivi di alto profilo in America Latina è stata rilevata già a partire dal luglio 2025 ed è proseguita con la successiva introduzione di SparroWocky. La crescente concentrazione delle operazioni di FamousSparrow nella regione emerge anche dalla telemetria ESET: dalla metà del 2025 e nel corso del 2026, il 90% degli obiettivi del gruppo rilevati da ESET si trovava infatti in America Latina.
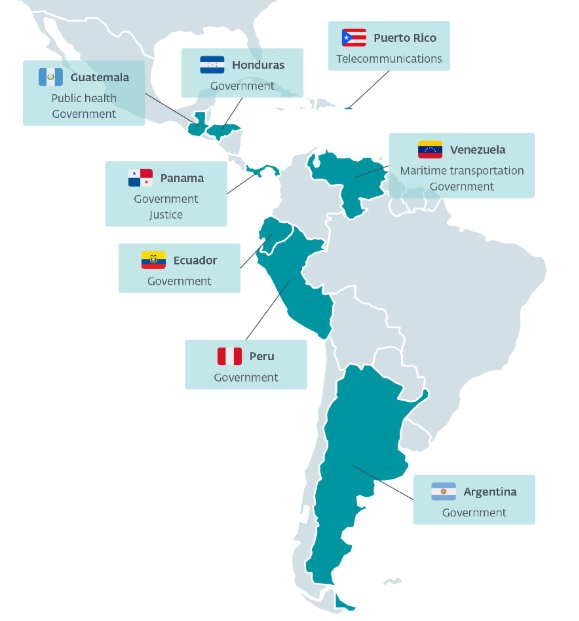
“Abbiamo osservato l’impiego del nuovo malware contro enti governativi in Argentina, Ecuador, Guatemala, Honduras, Panama, Perù, Porto Rico e Venezuela – afferma Côté Cyr di ESET-. Una concentrazione geografica così prolungata rappresenta un caso raro tra i gruppi APT filocinesi monitorati da ESET, le cui attività vengono generalmente rilevate in diverse regioni del mondo”.
L’opinione di ESET è che questa attenzione esclusiva non sia casuale e sia riconducibile alla reazione del Dragone alle recenti iniziative statunitensi nella regione. Il secondo mandato del presidente statunitense Donald Trump, infatti, ha portato a una decisa riaffermazione degli interessi americani in America Latina, che minaccia diversi investimenti a lungo termine in tutto il continente sviluppati da Pechino nell’ultimo decennio in settori come l’energia, l’industria mineraria e le telecomunicazioni. Le attività di FamousSparrow sarebbero probabilmente finalizzate ad aiutare la Cina a monitorare meglio e anticipare le reazioni dei governi locali alle attuali pressioni statunitensi. In alcuni casi, elementi specifici sembrano confermare chiaramente questa ipotesi. Ad esempio, una delle entità panamensi prese di mira è direttamente coinvolta nell’attuale controversia commerciale relativa a due importanti porti situati nell’area del Canale di Panama, che fino a poco tempo fa erano gestiti da una società con sede in Cina.
Tra le principali funzionalità di SparroWocky figurano la capacità di avviare file arbitrari, operare come proxy TCP ed eseguire comandi. La backdoor, inoltre, raccoglie informazioni sul sistema compromesso, tra cui il nome del computer, il nome utente, il dominio, la versione di Windows e gli indirizzi IP associati alle interfacce di rete. SparroWocky può anche esfiltrare file e acquisire periodicamente screenshot. I dati esfiltrati vengono cifrati tramite RC4 e trasmessi attraverso il protocollo TLS. A seconda della configurazione, la backdoor può mantenere la persistenza sul sistema compromesso creando un servizio dedicato oppure una voce nella chiave Run del Registro di Windows.
Il nuovo malware utilizza diverse tecniche per ostacolare l’analisi ed eludere i software di sicurezza eventualmente presenti sul sistema. Per evitare il rilevamento, SparroWocky manipola strutture interne in-memory e modifica il codice durante l’esecuzione. Inoltre, FamousSparrow continua a utilizzare strumenti offensivi open source per scopi malevoli. In precedenza, questi tool venivano impiegati principalmente insieme alla backdoor del gruppo. Con SparroWocky, i ricercatori ESET hanno invece rilevato che FamousSparrow dispone delle capacità di sviluppo necessarie per integrare codice open source direttamente nella propria backdoor sviluppata ad hoc. Inoltre, SparroWocky è in grado di caricare ed eseguire Beacon Object File (BOF), una particolare tipologia di file eseguibile supportata da numerosi strumenti di red teaming e penetration testing.
FamousSparrow è attivo almeno dal 2019: ESET Research ne ha documentato pubblicamente le attività per la prima volta in un blog post del settembre 2021, quando il gruppo sfruttava la vulnerabilità ProxyLogon. Inizialmente noto per aver preso di mira hotel di tutto il mondo, in seguito il gruppo ha attaccato anche governi, organizzazioni internazionali, associazioni di categoria, società di ingegneria e studi legali.
ESET attribuisce con un elevato grado di certezza a FamousSparrow sia l’ultima campagna sia la backdoor SparroWocky. In alcuni dei primi attacchi in cui è stata utilizzata, infatti, SparroWocky è stata distribuita attraverso SparrowDoor, backdoor utilizzata esclusivamente da FamousSparrow. Anche il profilo delle vittime è coerente con i precedenti obiettivi del gruppo: ESET ha inoltre rilevato tentativi di distribuire SparroWocky presso molte delle stesse organizzazioni precedentemente prese di mira con SparrowDoor. FamousSparrow è l’unico gruppo noto a utilizzare la backdoor SparrowDoor.