• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • SentinelOne integra i modelli OpenAI nei servizi Wayfinder
    • Zscaler Agentic SOC contiene le minacce basate sull’AI
    • Phishing via QR code: i cybercriminali eludono le difese aziendali
    • Gli insider, pericolo reale
    • Data Poisoning: la nuova minaccia per AI, settore pubblico e istruzione
    • Cybersecurity, l’IA supera i confini dei test e aumenta l’autonomia degli attacchi
    • Data-Centric Security, la nuova frontiera della sicurezza dei dati
    • Attacchi DDoS, sul darknet offerte a partire da 30 dollari
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    BitMAT | Speciale Sicurezza 360×365
    • Attualità
    • Opinioni
    • Ricerche
    • Soluzioni
    BitMAT | Speciale Sicurezza 360×365
    Sei qui:Home»Speciale Sicurezza»Attualità»Spoofing: perché la fiducia è il nuovo bersaglio della cybersecurity
    Attualità

    Spoofing: perché la fiducia è il nuovo bersaglio della cybersecurity

    By Redazione BitMAT1 Ottobre 20263 Mins Read
    Facebook Twitter LinkedIn Tumblr Reddit Telegram WhatsApp Email

    Il caso Revolut mostra come lo spoofing possa aggirare le difese tradizionali e rendere necessario un approccio basato su identità, contesto e comportamento

    Marco Zani-Proofpoint-AI-spoofing
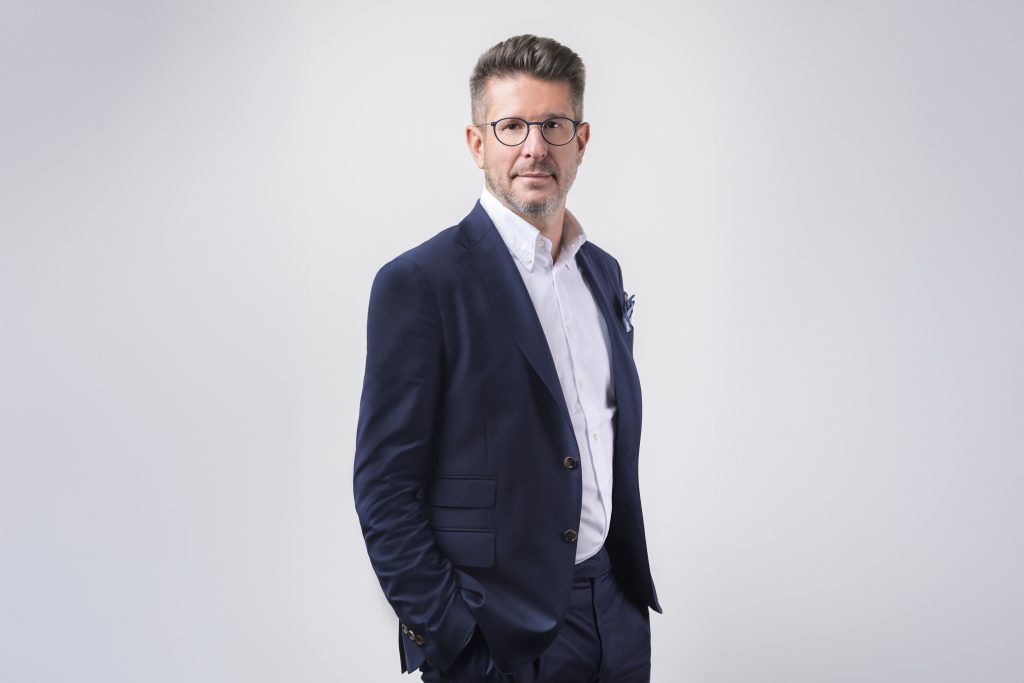
    Marco Zani, Country Manager Italia, Proofpoint

    Il caso Revolut, che ha confermato di aver consegnato dati sensibili di clienti a soggetti che si spacciavano per un’autorità governativa, illustra con chiarezza l’evoluzione delle minacce cyber contemporanee. Per gli attaccanti non è stato necessario violare i sistemi o le infrastrutture della fintech, è bastato riuscire a sembrare un interlocutore legittimo di cui l’organizzazione si fidava. 

    Il punto centrale della vicenda è che le richieste fraudolente provenivano da domini governativi reali e autentici e ciò dimostra quanto sia ormai riduttivo considerare la sicurezza dell’email una semplice questione di autenticazione del mittente. È un esempio concreto di come spoofing, impersonification, phishing e Business Email Compromise (BEC) siano sfaccettature del medesimo problema: la manipolazione della fiducia. E le conseguenze sono enormi: secondo l’ultimo Cost of a Data Breach Report di IBM, il costo medio globale di una violazione dei dati ha raggiunto la cifra record di 4,99 milioni di dollari per singolo incidente, mentre il report Data Loss Landscape di Proofpoint rivela che oltre l’85% delle aziende ammette di aver subito almeno un episodio di fuga o perdita di dati sensibili nell’ultimo anno.” 

    I dati di Proofpoint confermano che non si tratta di un fenomeno isolato. Nel report Voice of the CISO, nel 2025 il 37% dei responsabili della sicurezza indicava la frode via mail tra le principali minacce per le proprie organizzazioni. Nel 2026, ben il 79% dei CISO identifica il fattore umano e il comportamento degli utenti come la principale vulnerabilità aziendale. Non solo: la telemetria comportamentale di Proofpoint mostra come appena l’1% degli utenti aziendali sia all’origine di oltre il 76% degli alert di Data Loss Prevention, a dimostrazione di come l’impatto delle azioni umane sia altamente concentrato ma devastante. A questo scenario si aggiunge l’utilizzo crescente della Generative AI da parte dei criminali, che rende i messaggi di ingegneria sociale sempre più raffinati, privi dei tradizionali segnali di allarme e difficili da riconoscere a prima vista. 

    La vicenda Revolut evidenzia come proteggere i domini con protocolli come SPF, DKIM e DMARC, per quanto fondamentale per prevenire il phishing diretto, non sia più sufficiente. DMARC attesta la provenienza tecnica del messaggio, ma non garantisce l’intento dell’interlocutore, qualora una casella governativa o istituzionale sia stata compromessa a monte. Diventa quindi indispensabile analizzare il contesto della richiesta, la coerenza delle azioni sollecitate e l’identità effettiva del mittente. In altre parole, la cybersecurity deve evolversi per proteggere non solo i sistemi e le identità digitali, ma anche i processi decisionali delle persone. 

    È questa la vera sfida per CIO e CISO: distinguere ciò che è tecnicamente autentico da ciò che è realmente legittimo. Nel cybercrime moderno, un’email può essere formale e valida sotto il profilo informatico ma far parte, al contempo, di un attacco sofisticato. E quando la fiducia diventa il bersaglio principale, anche l’architettura tecnica meglio protetta rischia di rimanere vulnerabile. 

    A cura di Marco Zani, Country Manager di Proofpoint Italia 

    Proofpoint spoofing
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione BitMAT
    • Website
    • Facebook
    • X (Twitter)

    BitMAT Edizioni è una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    SentinelOne integra i modelli OpenAI nei servizi Wayfinder

    1 Ottobre 2026

    Zscaler Agentic SOC contiene le minacce basate sull’AI

    1 Ottobre 2026

    Phishing via QR code: i cybercriminali eludono le difese aziendali

    1 Ottobre 2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    BitMATv – I video di BitMAT
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Titanium: l’evoluzione del Motion Control
    IA in azienda: obblighi normativi, governance e protezione dei dati
    Tag Cloud
    Acronis Akamai attacchi informatici Axitea Barracuda Networks Bitdefender Check Point Research Check Point Software Technologies CISO cloud Commvault CyberArk cybercrime Cybersecurity cyber security DDoS ESET F-Secure F5 Networks FireEye Fortinet Hacker Identity Security intelligenza artificiale (AI) Iot Kaspersky malware minacce informatiche Nozomi Networks palo alto networks phishing Proofpoint ransomware Security SentinelOne sicurezza sicurezza informatica Sicurezza It SOC Stormshield Trend Micro Vectra AI WatchGuard Technologies Zero Trust Zscaler
    Chi Siamo
    Chi Siamo

    BitMAT Edizioni è una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    Navigazione
    • Attualità
    • Opinioni
    • Ricerche
    • Soluzioni
    Ultime

    SentinelOne integra i modelli OpenAI nei servizi Wayfinder

    1 Ottobre 2026

    Zscaler Agentic SOC contiene le minacce basate sull’AI

    1 Ottobre 2026

    Phishing via QR code: i cybercriminali eludono le difese aziendali

    1 Ottobre 2026
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 - BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 295 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.